Website of HACK-PROTECTION
Diese Webseite widmet sich den Themen Mobile Forensik, digitale Selbstverteidigung sowie Sicherheitsmaßnahmen für Smartphones und dient ausschließlich der Aufklärung und dem Selbstschutz. Der Hintergrund dieser Inhalte basiert nicht nur auf technischem Interesse, sondern auch auf persönlicher Erfahrung. Es gibt Situationen, in denen Menschen unschuldig in Verdacht geraten, zu Unrecht beschuldigt werden oder erleben, dass private Geräte und persönliches Eigentum ohne nachvollziehbare Grundlage entzogen oder kompromittiert werden. Dabei spielt es keine Rolle, ob solche Eingriffe durch Behörden, Organisationen, fremde Dritte oder Angreifer aus dem digitalen Raum erfolgen, entscheidend ist, dass Betroffene ihre Rechte kennen und verstehen, wie sie sich in einer zunehmend digitalisierten Welt schützen können. Ziel dieser Webseite ist es daher, verständlich zu erklären, wie Sicherheitsmechanismen auf Android- und iOS-Geräten funktionieren, welche Risiken im digitalen Alltag bestehen und wie Nutzer ihre eigenen Daten wirksam vor unbefugtem Zugriff schützen können. Die bereitgestellten Informationen und Hinweise richten sich ausdrücklich an Menschen, die ihr Smartphone vor Datenmissbrauch, Hackerangriffen, Schadsoftware oder ungewollter Überwachung absichern möchten. Die Inhalte dienen ausschließlich der Aufklärung, Prävention und Stärkung der digitalen Selbstbestimmung. Eine Nutzung der Informationen für illegale, schädliche oder missbräuchliche Zwecke wird weder unterstützt noch beabsichtigt. Hierfür wird ausdrücklich keine Haftung übernommen. In Zukunft werden auf dieser Webseite weitere Beiträge rund um IT-Sicherheit veröffentlicht , darunter verständliche Erklärungen, Hintergrundwissen sowie praxisnahe Tipps, um mobile Geräte bestmöglich abzusichern und das Bewusstsein für digitale Sicherheit nachhaltig zu stärken.
Cellebrite § Graykey
Cellebrite und Graykey gelten in der Welt der mobilen Forensik als besonders mächtige Werkzeuge, weil sie dort eingesetzt werden, wo normale technische Mittel längst aufhören. Sie stehen für die Fähigkeit moderner Ermittlungsbehörden, selbst stark geschützte Smartphones systematisch zu analysieren und Datenzugänge zu schaffen, die für gewöhnliche Nutzer unerreichbar bleiben. Genau dadurch haben sie den Ruf eines technologischen Machtinstruments bekommen, denn sie zeigen sehr deutlich, wie weit professionelle Forensik inzwischen gehen kann, wenn es um digitale Geräte geht. Gleichzeitig liegt gerade darin auch die eigentliche Botschaft. Wer versteht, dass solche Systeme existieren und welche Rolle sie spielen, erkennt automatisch, wie wichtig es ist, sich mit digitaler Sicherheit und Schutzmechanismen bewusst auseinanderzusetzen. Nicht aus Panik, sondern aus informierter Selbstbestimmung, denn Wissen über die Möglichkeiten solcher Werkzeuge ist letztlich auch der erste Schritt, um die eigenen Daten verantwortungsvoll zu schützen und zu verstehen, wo die realen Grenzen von Zugriff und Sicherheit liegen.
Wie Smartphones Daten sowohl auf der Hardware- als auch auf der Softwareebene schützen
Smartphones schützen Daten nicht „nur“ mit einem Passwort, sondern mit einem ganzen System aus Hardware und Software, das so gebaut ist, dass Daten selbst dann unbrauchbar bleiben, wenn jemand den Speicherchip kopiert oder das Gerät in die Hand bekommt. Grundprinzip => Die Daten liegen verschlüsselt auf dem Speicher, und der Schlüssel zum Entschlüsseln darf das Gerät idealerweise nie in einer Form verlassen, die man einfach kopieren oder auslesen kann.
Daten im Ruhezustand unlesbar machen
Wenn dein Handy aus ist oder noch nie nach dem Booten entsperrt wurde, sollen die Nutzerdaten für Dritte wie „Zufallsrauschen“ aussehen. Selbst wenn man die Dateien physisch kopiert, hat man ohne die passenden Schlüssel und Zustände des Geräts keinen sinnvollen Inhalt. Dieses Konzept nennt man „Encryption at Rest“ also Verschlüsselung der Daten im Ruhezustand. Wichtig ist dabei, dass das Display-Sperren nur die Benutzeroberfläche ist. Die eigentliche Sicherheit kommt aus der Verschlüsselungsschicht darunter und aus der Art, wie Schlüssel erzeugt, gespeichert und freigegeben werden.
Schlüsselhierarchie
Die Schlüsselhierarchie moderner Smartphones basiert auf einem mehrstufigen Sicherheitsmodell, bei dem jeder Schlüssel nur eine bestimmte Aufgabe erfüllt und niemals alle Daten direkt entschlüsseln kann. Am Anfang steht der sogenannte Hardware Root Key oder Hardware Unique Key, der direkt in der Hardware des Geräts eingebrannt ist und das Gerät niemals verlässt. Dieser Schlüssel bildet die kryptografische Vertrauensbasis und dient ausschließlich dazu, weitere Schlüssel abzuleiten, nicht aber Daten selbst zu entschlüsseln. Darüber liegt eine geschützte Sicherheitsumgebung wie die Secure Enclave bei iPhones oder das Trusted Execution Environment beziehungsweise Knox Vault bei Android oder Samsung Geräten. In diesen isolierten Bereichen werden sicherheitskritische Operationen ausgeführt, sodass normale Software keinen direkten Zugriff auf sensible Schlüssel erhält. Moderne Smartphones verwenden nicht einfach einen einzigen zentralen „Device Encryption Key“, sondern eine mehrstufige Schlüsselhierarchie. Bei Android spielen unter anderem hardwaregebundene Schlüssel, File-Based Encryption, Device-Encrypted- und Credential-Encrypted-Schlüssel sowie je nach Gerät Gatekeeper, Weaver oder ein Secure Element eine Rolle. Bei iOS werden Hardware-Secrets mit Data-Protection-Klassen, Class Keys und dateibezogenen Schlüsseln kombiniert. Dadurch muss nicht ein einzelner Schlüssel alle Nutzerdaten direkt entschlüsseln. Damit einzelne Dateien nicht alle mit demselben Schlüssel verschlüsselt werden, existieren sogenannte Key Encryption Keys, welche weitere Schlüssel sicher verpacken und verwalten. Erst auf der nächsten Ebene folgen die File Encryption Keys, also die eigentlichen Datenschlüssel, mit denen Dateien oder Datenbereiche verschlüsselt werden. Bei moderner File Based Encryption kann sogar jede Datei ihren eigenen Schlüssel besitzen, was die Isolation zwischen einzelnen Daten stark erhöht. Eine besondere Rolle spielt zusätzlich das Passwort oder der PIN des Nutzers. Der Gerätecode wird nicht direkt als Dateiverschlüsselungsschlüssel verwendet. Stattdessen wird er in einen hardwaregestützten Authentifizierungs- und Schlüsselableitungsprozess eingebunden. Unter Android kommen je nach Architektur unter anderem scrypt sowie Gatekeeper oder Weaver zum Einsatz. Bei Apple wird der Passcode mit gerätespezifischem Hardware-Geheimnis und Secure-Enclave-Mechanismen kombiniert. Entscheidend ist, dass Passcode-Versuche zusätzlich durch sichere Hardware und Rate-Limiting kontrolliert werden. Auf iOS wird dieses Konzept zusätzlich durch Data Protection Classes ergänzt, welche festlegen, wann bestimmte Schlüssel verfügbar sind, etwa erst nach dem ersten Entsperren oder nur im vollständig entsperrten Zustand. Insgesamt entsteht dadurch eine Kette aus voneinander abhängigen Schlüsseln, bei der jeder Schritt den nächsten schützt. Das bedeutet praktisch, dass ohne das korrekte Nutzergeheimnis nur verschlüsselte Datenfragmente vorhanden sind, während erst das Zusammenspiel aus Hardware Root Key, geschützter Sicherheitsumgebung, Geräteschlüsseln und Dateischlüsseln den Zugriff auf echte Nutzerdaten ermöglicht.
iOS: Secure Enclave und Datenklassen
Bei iPhones spielt die Secure Enclave eine zentrale Rolle. Das ist ein separater Sicherheitsbereich im Gerät, der bestimmte Schlüssel und Sicherheitsoperationen isoliert. Selbst wenn das normale Betriebssystem kompromittiert wäre, sind bestimmte Schlüssel und Funktionen weiterhin abgeschirmt. iOS arbeitet außerdem mit Schutzklassen für Daten. Manche Daten werden erst nach dem ersten Entsperren verfügbar, manche bleiben sogar danach besonders geschützt und verlangen in bestimmten Situationen erneut den Passcode. Dadurch gibt es Abstufungen: Ein Gerät kann „an“ sein, und trotzdem sind bestimmte sensible Bereiche nicht vollständig zugänglich, solange nicht die passenden Schlüssel freigegeben sind. Für dein Verständnis ist der Kernpunkt: iOS trennt sehr stark zwischen „Gerät läuft“ und „voller Zugriff auf alle sensiblen Daten“. Das ist bewusst so designt, damit ein eingeschaltetes, aber gesperrtes Gerät nicht automatisch gleichbedeutend mit „alles ist offen“ ist.
Keystore, TEE und Knox Vault bei Samsung
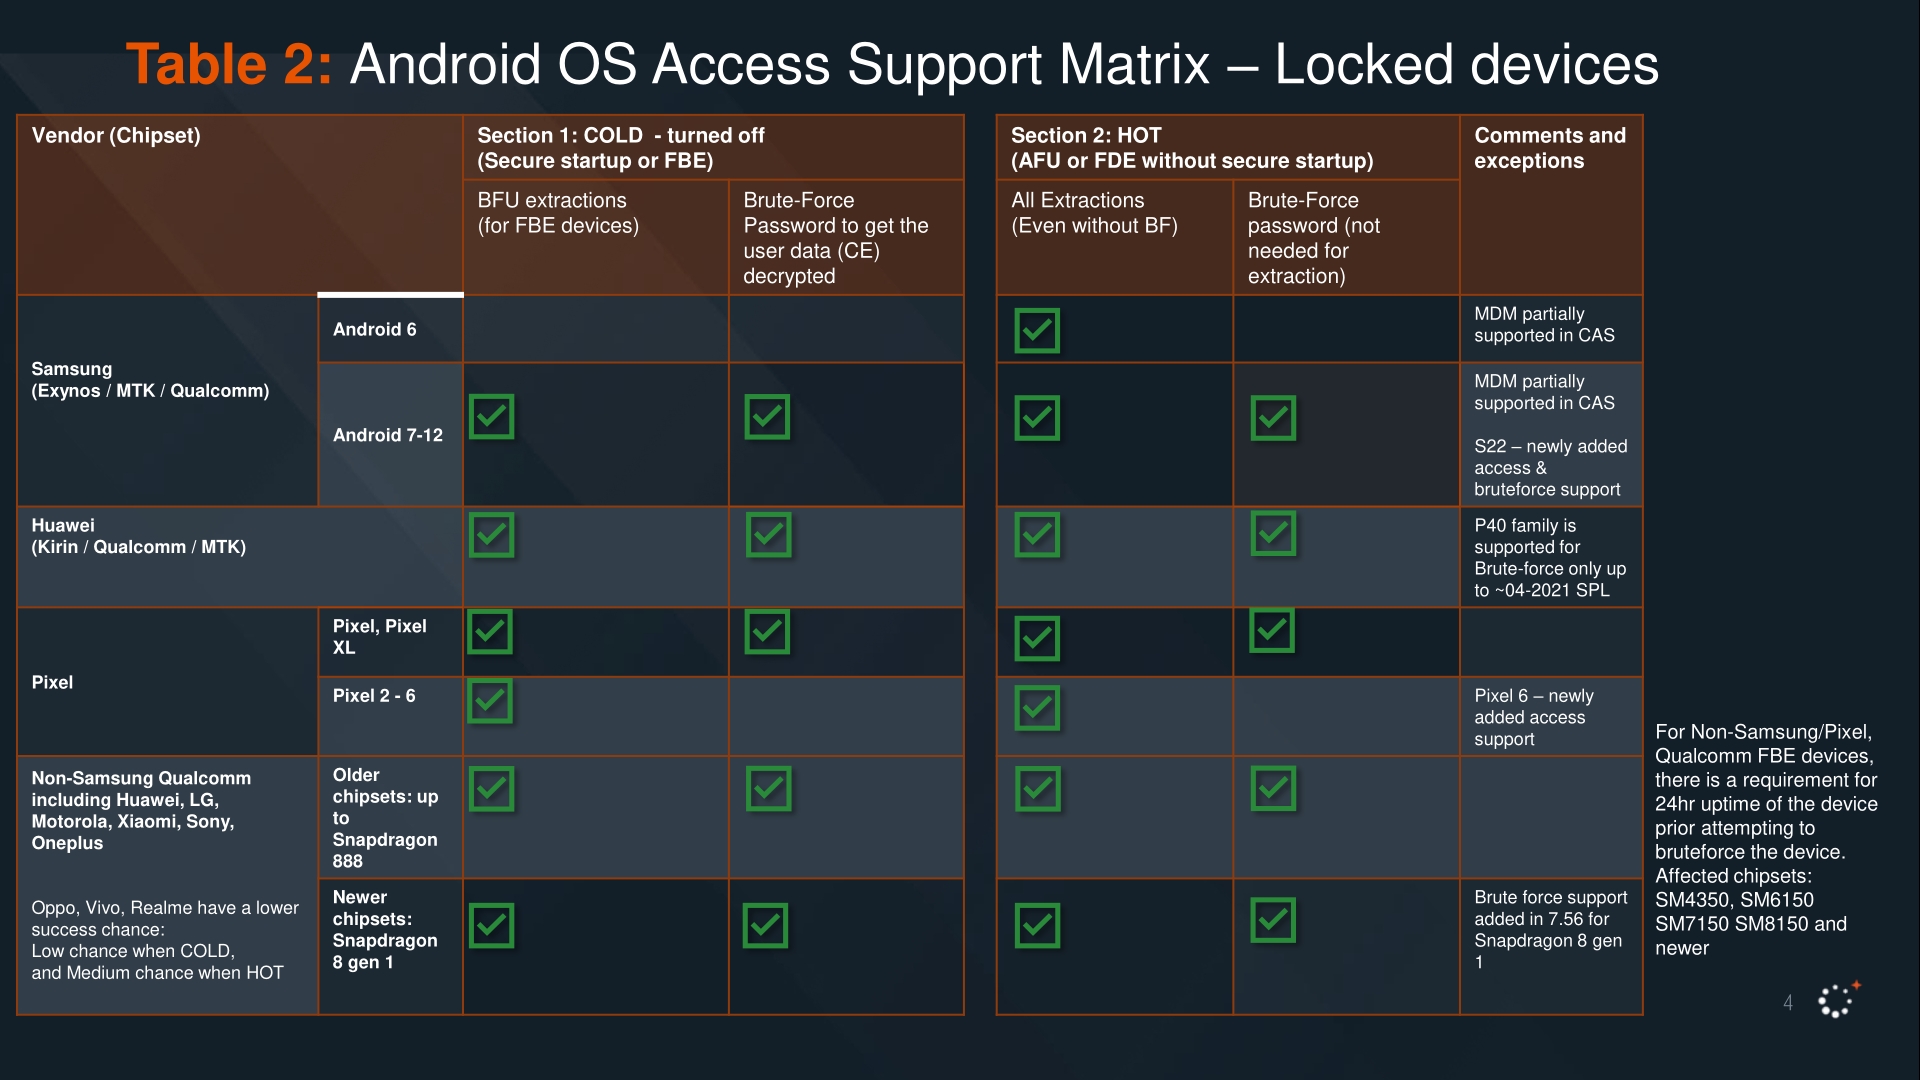
Android nutzt ebenfalls hardwaregestützte Sicherheitsbereiche, je nach Hersteller und Gerät. Häufige Begriffe sind TEE (Trusted Execution Environment) oder StrongBox/Hardware-backed Keystore. Das sind Mechanismen, um Schlüsseloperationen in eine geschützte Umgebung auszulagern. Der Android Keystore ist die Schnittstelle, über die Apps und das System Schlüssel nutzen können, ohne dass die Schlüssel als „einfach exportierbare Datei“ herumliegen. Viele Schlüssel sind so angelegt, dass sie nur auf diesem einen Gerät in diesem Zustand funktionieren. Bei Samsung kommen zusätzliche Komponenten dazu, etwa Knox und bei neueren Modellen Knox Vault. Das ist konzeptionell eine stärkere Trennung von besonders sensiblen Daten und Schlüsseln in eine eigene Sicherheitsumgebung, damit Auslesen und Manipulation noch schwieriger wird. Wichtig für dich: Android ist stärker fragmentiert als iOS. Schutzmechanismen können je nach Hersteller, Chip und Version unterschiedlich implementiert sein. Das ist ein Grund, warum Fähigkeiten und Grenzen in der Praxis stärker geräteabhängig sind.
BFU, AFU und Boot-State
Ein Smartphone ist nicht einfach nur verschlüsselt oder unverschlüsselt. Entscheidend ist vielmehr, in welchem Sicherheitszustand sich das Gerät gerade befindet. Moderne Betriebssysteme arbeiten mit mehreren Ebenen von Schlüsseln, die je nach Zustand verfügbar oder gesperrt sind. Dadurch kann das gleiche Gerät einmal nahezu vollständig unzugänglich sein und in einem anderen Moment deutlich mehr Daten preisgeben, obwohl sich an der eigentlichen Verschlüsselung nichts geändert hat. Für Mobile Forensik ist daher nicht nur die Hardware oder Software entscheidend, sondern vor allem der aktuelle Zustand des Geräts.
BFU – Before First Unlock
BFU bedeutet, dass das Gerät nach einem Neustart noch kein einziges Mal entsperrt wurde. In diesem Zustand wurde das Nutzergeheimnis seit dem Neustart noch nicht erfolgreich bestätigt. Credential-geschützte Schlüssel und Datenbereiche sind deshalb noch nicht freigegeben. Ein Teil des Device-Encrypted- beziehungsweise Direct-Boot-Speichers kann dagegen bereits verfügbar sein, weil das Betriebssystem bestimmte Funktionen schon vor dem ersten Unlock benötigt. Die Daten sind zwar physisch vorhanden, aber kryptographisch verschlossen. Viele Dateischlüssel können nicht entschlüsselt werden, weshalb der Zugriff stark eingeschränkt ist. Welche Informationen im BFU-Zustand verfügbar sind, hängt stark von Betriebssystem, Gerät, App-Speicherung und Schutzklasse der jeweiligen Daten ab.
AFU – After First Unlock
AFU beschreibt den Zustand, nachdem das Gerät mindestens einmal nach dem Start entsperrt wurde. Nach erfolgreicher Authentifizierung werden bestimmte Schlüssel, abgeleitete Schlüssel beziehungsweise kryptografische Zustände freigegeben, sodass das Betriebssystem auf zusätzliche geschützte Datenbereiche zugreifen kann. Das bedeutet nicht, dass sämtliche geheimen Schlüssel als frei auslesbare Rohdaten im RAM liegen. Dadurch können Apps, Systemdienste und Hintergrundprozesse wieder normal funktionieren. Nachrichten kommen an, Synchronisationen laufen weiter und Daten können intern verarbeitet werden. Obwohl das Gerät weiterhin verschlüsselt ist, sind bestimmte Schlüssel bereits vorhanden, wodurch deutlich mehr Daten zugänglich werden. Genau deshalb sind forensische Zugriffe im AFU-Zustand häufig erfolgreicher.
Standby
Ein gesperrter Bildschirm bedeutet nicht automatisch maximale Sicherheit. Wenn das Gerät nur im Standby oder Sleep-Modus ist, bleibt das System intern aktiv. Beim normalen Sperren oder Standby wird das Gerät nicht automatisch wieder in denselben kryptografischen Zustand wie nach einem Neustart versetzt. Bestimmte bereits freigegebene Schutzklassen oder Schlüsselzustände können weiterhin verfügbar bleiben, während andere Daten beim Sperren erneut geschützt werden.
Kryptografische Trennung
Ein Reboot hat daher eine sehr große sicherheitstechnische Bedeutung. Ein Neustart beendet den zuvor authentifizierten Systemzustand und entfernt flüchtiges Schlüsselmaterial beziehungsweise kryptografische Sitzungszustände. Das Gerät fällt zurück in den Zustand, in dem ohne Eingabe des korrekten Codes keine entschlüsselbaren Nutzerdaten verfügbar sind. Genau deshalb setzen manche Systeme auf automatische Neustarts nach längerer Inaktivität, um diesen sicheren Zustand wiederherzustellen.
Forensische Sicht
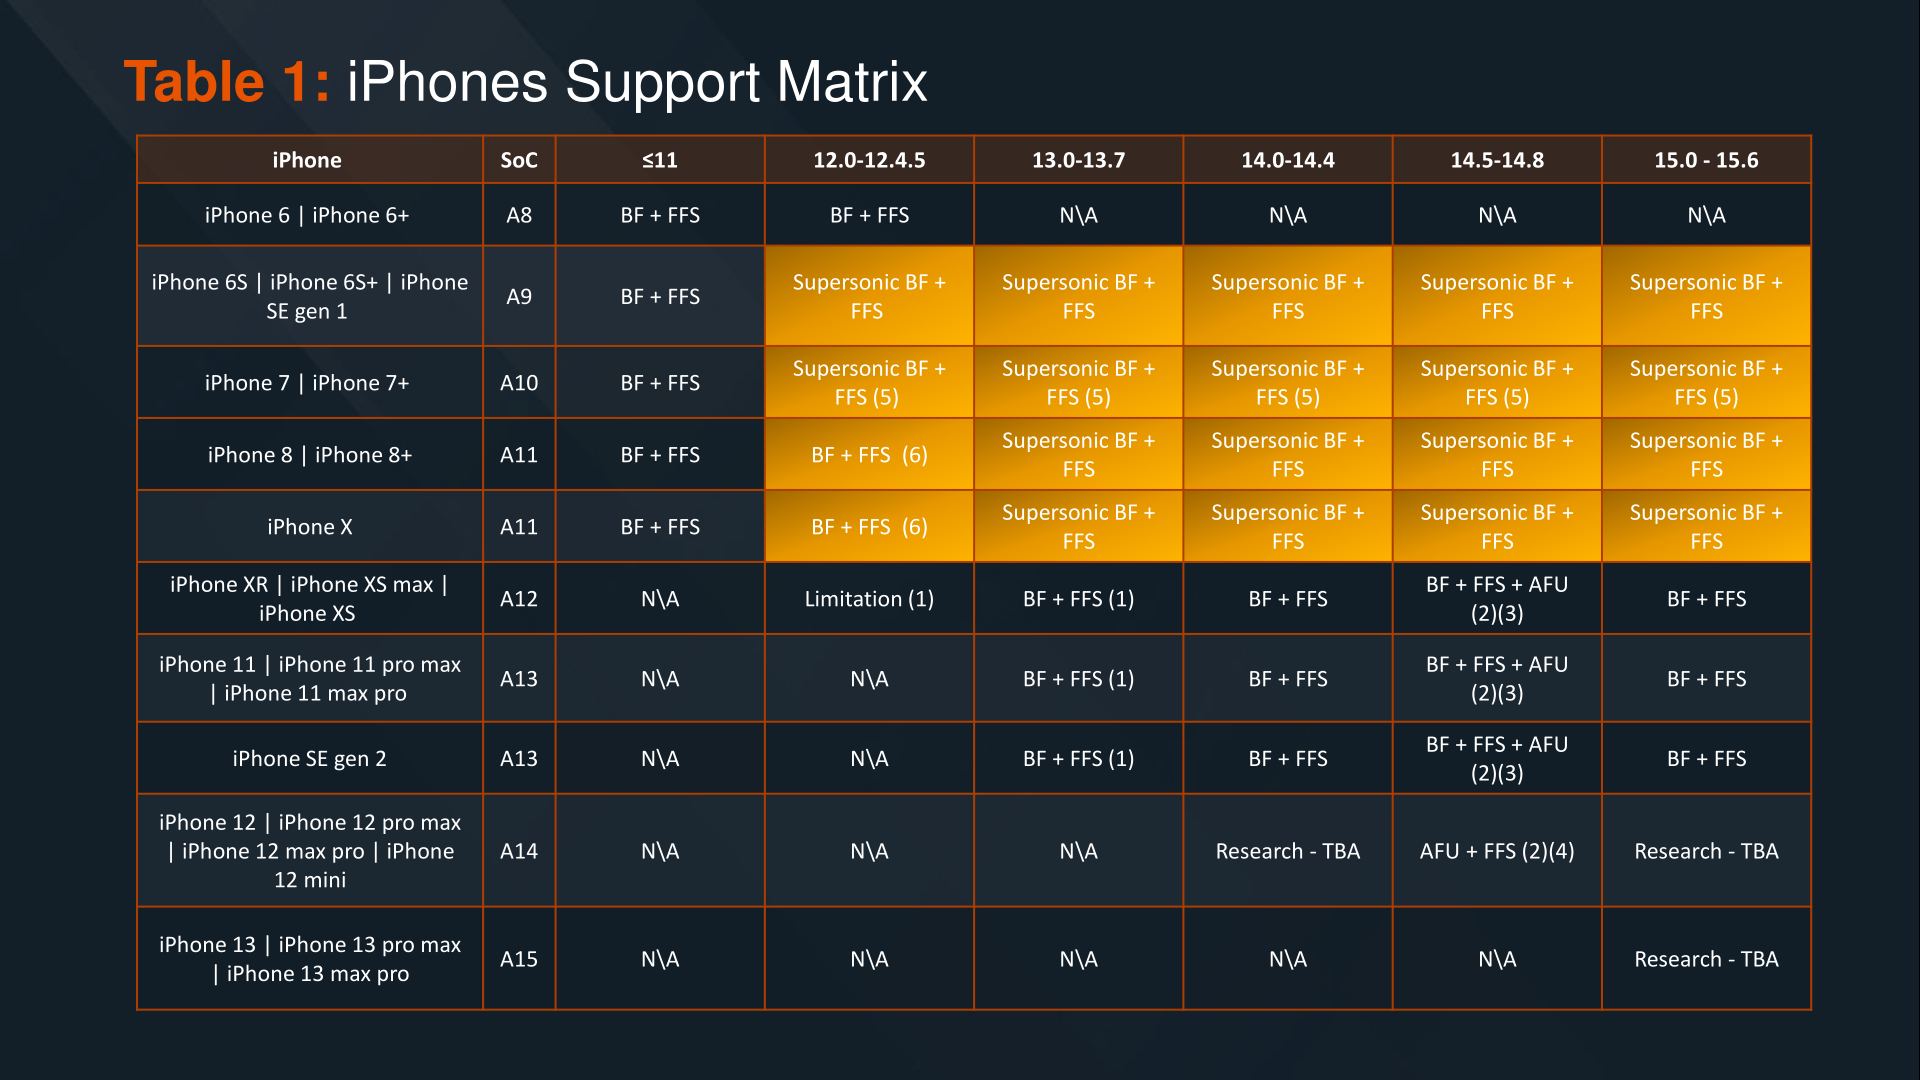
Aus forensischer Sicht ist ein bereits entsperrtes oder eingeschaltetes Gerät besonders wertvoll, weil sich möglicherweise noch aktive Schlüssel im Speicher befinden. Viele Vorgehensweisen zielen deshalb darauf ab, ein Gerät im eingeschalteten Zustand zu sichern, anstatt es neu zu starten. Ist das Gerät jedoch bereits im BFU-Zustand, bleiben meist nur sehr begrenzte Möglichkeiten, da die entscheidenden Schlüssel fehlen.
Einleitung der forensischen Schritte
Nachdem man verstanden hat, wie Verschlüsselung und Sicherheitszustände funktionieren, kommt der nächste entscheidende Punkt. Auf welchem Weg versuchen forensische Werkzeuge überhaupt Zugang zu einem Gerät zu bekommen. Wichtig ist dabei, dass moderne Mobile Forensik fast nie direkt die Verschlüsselung angreift. Stattdessen wird versucht, an einer anderen Stelle der Sicherheitskette anzusetzen, dort wo das System bereits Zugriff erlaubt oder wo technische Schwachstellen existieren. Genau hier beginnt die eigentliche Methodik, wie Tools wie Cellebrite oder ähnliche Plattformen arbeiten.
Zugriff statt Kryptobruch
Die Verschlüsselung selbst wird nicht gebrochen. AES bleibt mathematisch unangetastet. Stattdessen versucht man, einen Zustand zu erreichen, in dem das System die Entschlüsselung selbst durchführt. Das bedeutet, dass man entweder vorhandene Schlüssel nutzt oder das Gerät dazu bringt, sie freizugeben. Man greift also nicht die Mathematik an, sondern die Implementierung, den Ablauf oder die Zugriffskontrolle.
Initial Access
Jede forensische Methode beginnt mit Initial Access. Das ist der Moment, in dem erstmals eine kontrollierte Kommunikation mit dem Gerät aufgebaut wird. Je nach Gerätetyp kann das über USB, spezielle Bootmodi, Agenten oder systeminterne Prozesse erfolgen. Der Zweck ist eine stabile Verbindung zu schaffen, ohne die Daten zu verändern. Ohne diesen ersten Zugriff kann keine weitere Analyse stattfinden.
Logische Extraktionen
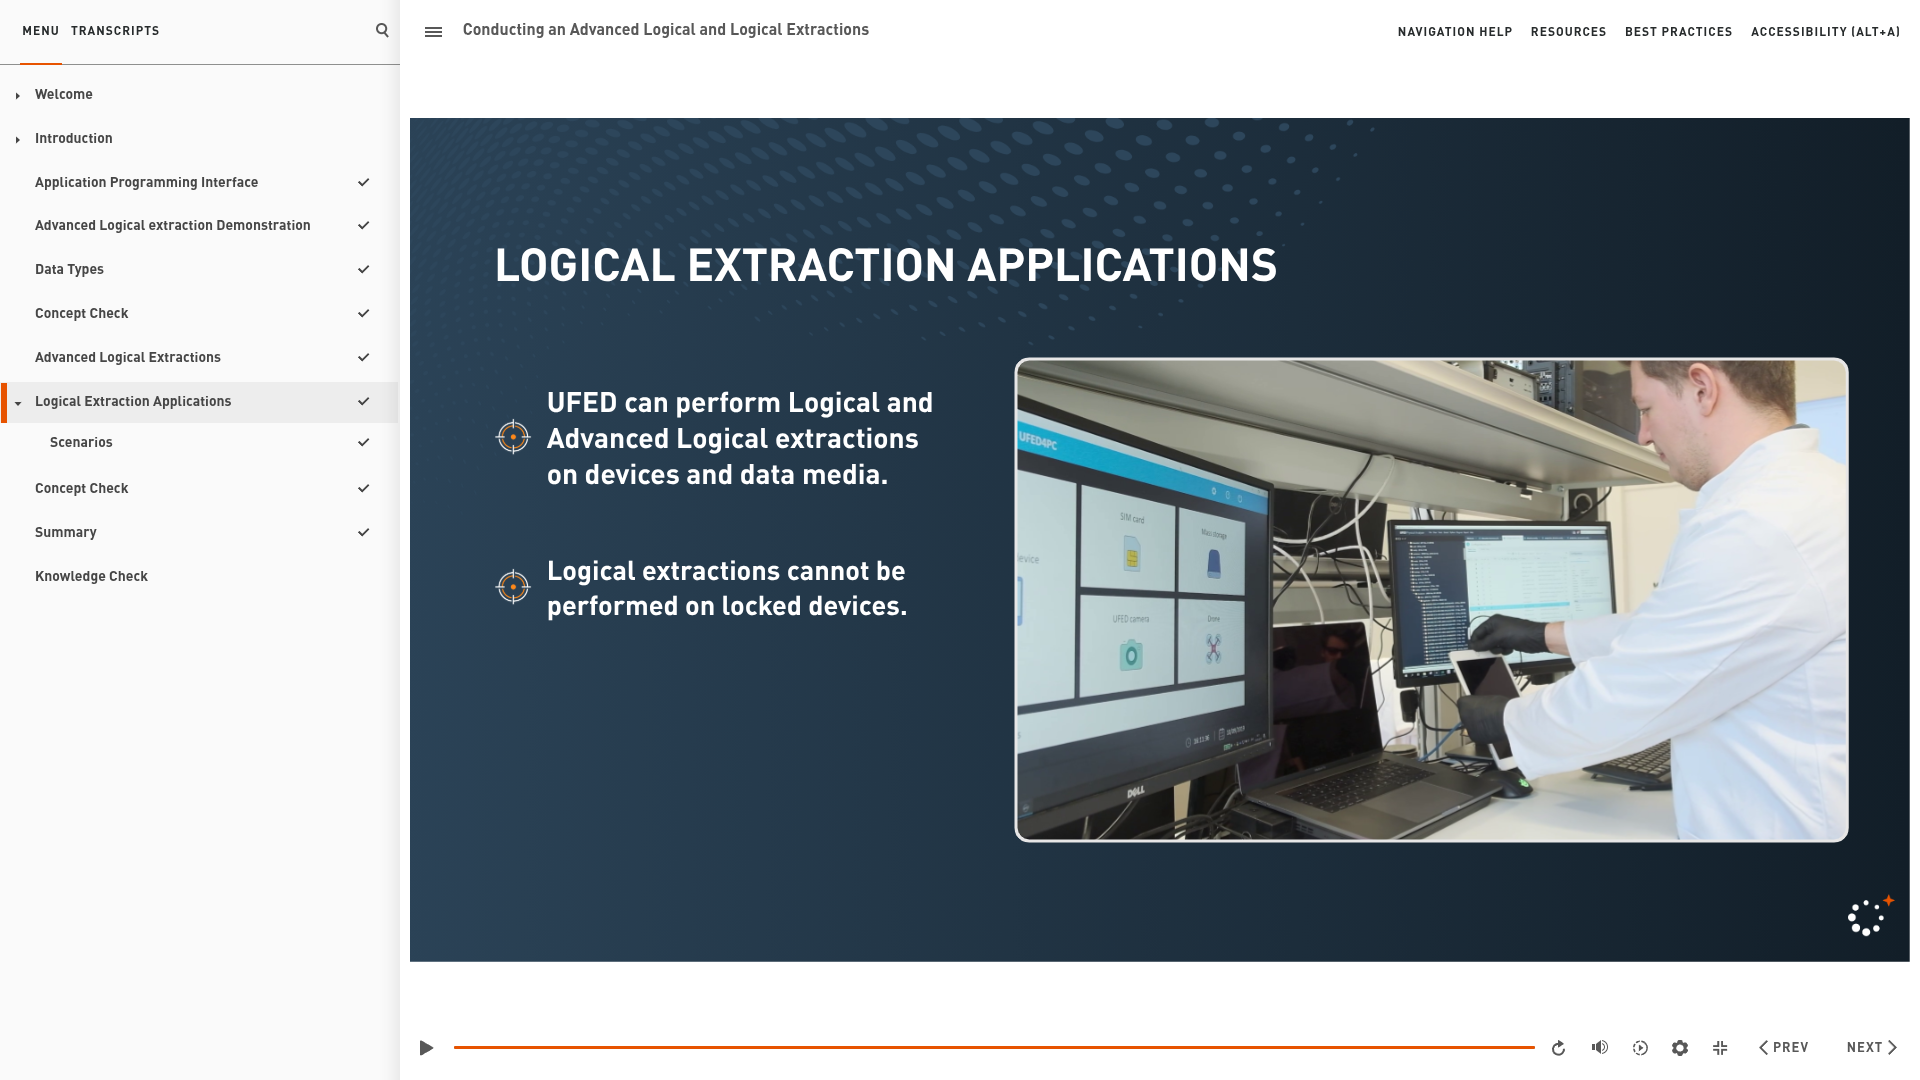
Die logische Extraktion stellt laut den offiziellen Beschreibungen die einfachste und zugleich am stärksten eingeschränkte Methode dar. Dabei werden ausschließlich reguläre Betriebssystem-Schnittstellen und vorhandene APIs genutzt. Das bedeutet, dass nur Daten erfasst werden können, auf die das System selbst bereits Zugriff erlaubt. Typischerweise umfasst dies Kontakte, Nachrichten, Anruflisten, Medieninhalte oder bestimmte App-Daten. Klassische logische Extraktionen sind stark davon abhängig, welche regulären Schnittstellen das Gerät im jeweiligen Zustand bereitstellt. Bei einem gesperrten Gerät sind diese Möglichkeiten typischerweise deutlich eingeschränkter; Umfang und Verfügbarkeit hängen jedoch von Plattform, Gerätezustand und eingesetztem Verfahren ab. Aus diesem Grund gelten sie als die am wenigsten umfassende Extraktionsform, weil weder tiefe Systembereiche noch geschützte Schlüsselmaterialien erreicht werden.
Advanced Logical
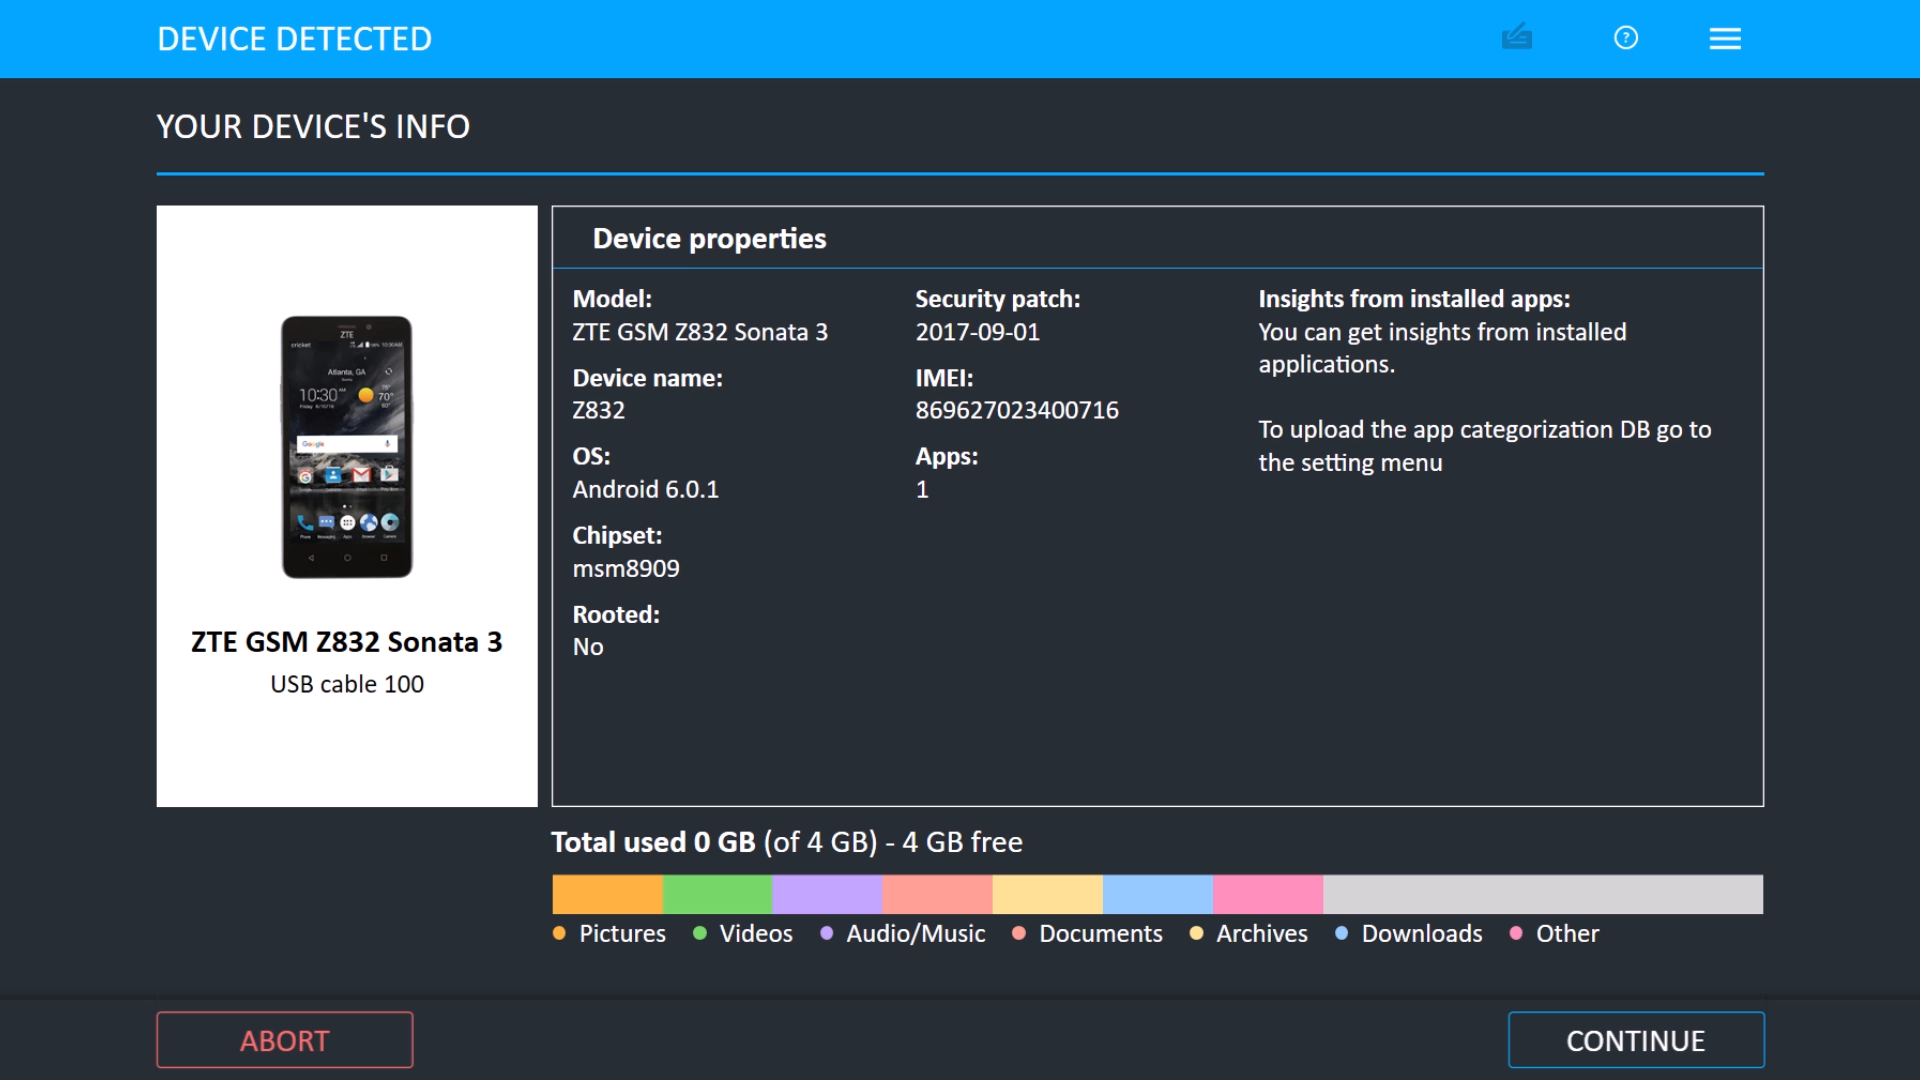
Die Advanced-Logical Methode erweitert den logischen Ansatz durch zusätzliche Agenten oder Backup-Mechanismen. Ziel ist es, mehr Daten innerhalb des zugänglichen Systems zu erfassen und damit eine tiefere Analyse zu ermöglichen. Trotzdem bleibt der Zugriff weiterhin vom Betriebssystem abhängig, da auch hier nur Bereiche extrahiert werden können, die vom laufenden System freigegeben werden. Selbst nach offiziellen Aussagen handelt es sich nicht um einen vollständigen Zugriff auf das Gerät, sondern um eine erweiterte Variante der logischen Extraktion. Moderne Anwendungen mit eigener Verschlüsselung oder isolierten Sicherheitscontainern bleiben daher teilweise geschützt, solange keine zusätzlichen Schlüssel oder Entsperrmechanismen verfügbar sind.
Full File System Extraktion
Die Full File System Extraktion gilt als eine der umfassendsten Methoden innerhalb moderner forensischer Prozesse. Ziel ist es, möglichst das gesamte Dateisystem inklusive interner Verzeichnisse, Systemdaten, Metadaten und App-Strukturen auszulesen. Offizielle Aussagen zeigen, dass hierbei unter Umständen auch geschützte Bereiche sichtbar werden können, beispielsweise Systemdateien, Logs oder Daten von Drittanbieter-Apps. Entscheidend ist jedoch, dass verschlüsselte Container weiterhin an Schlüsselmaterial gebunden bleiben. Eine Full-File-System-Extraktion kann wesentlich mehr Dateisystemstrukturen und App-Daten erfassen als eine klassische logische Extraktion. Der tatsächliche Klartextzugriff hängt jedoch weiterhin davon ab, welche Schutzklassen beziehungsweise Verschlüsselungsschlüssel im aktuellen Gerätezustand verfügbar sind. „Full File System“ bedeutet daher nicht automatisch, dass sämtliche Daten des Geräts entschlüsselt vorliegen. Zudem zeigen die offiziellen Unterlagen klar, dass solche Extraktionen primär auf entsperrten Geräten oder über Advanced-Extraction-Mechanismen möglich sind und nicht automatisch einen vollständigen Zugriff auf verschlüsselte Inhalte bedeuten.
Physische Extraktion
Eine physische Extraktion bezeichnet grundsätzlich den möglichst direkten Zugriff auf rohe Speicherinhalte. Bei älteren Geräten konnte dies besonders wertvoll sein, etwa für gelöschte oder nicht zugeordnete Datenbereiche. Bei modernen Geräten mit File-Based Encryption ist ein Rohabbild jedoch nicht automatisch informativer als eine höherwertige Dateisystemextraktion, weil einzelne Daten und Schlüssel kryptografisch getrennt geschützt sein können. Rohzugriff auf den Flash-Speicher bedeutet daher nicht automatisch Zugriff auf Klartextdaten.
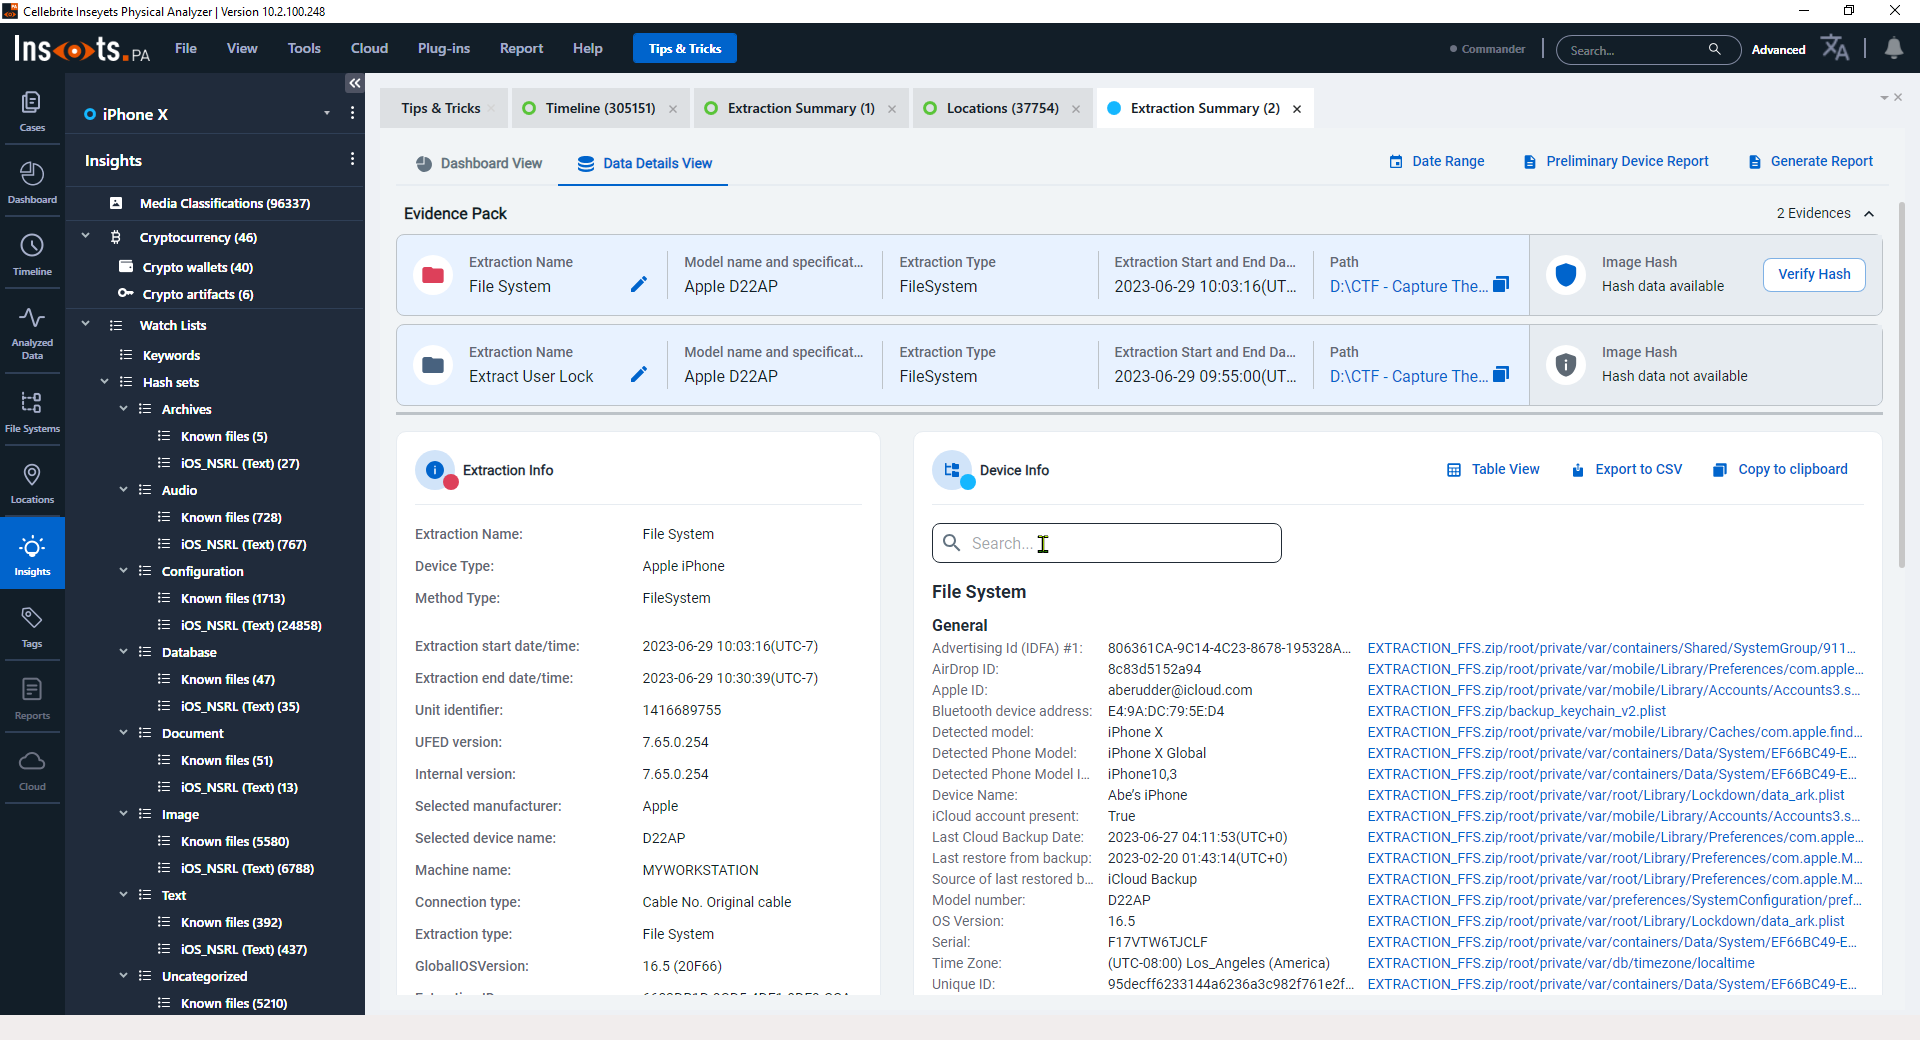
Last Method Brute-Force
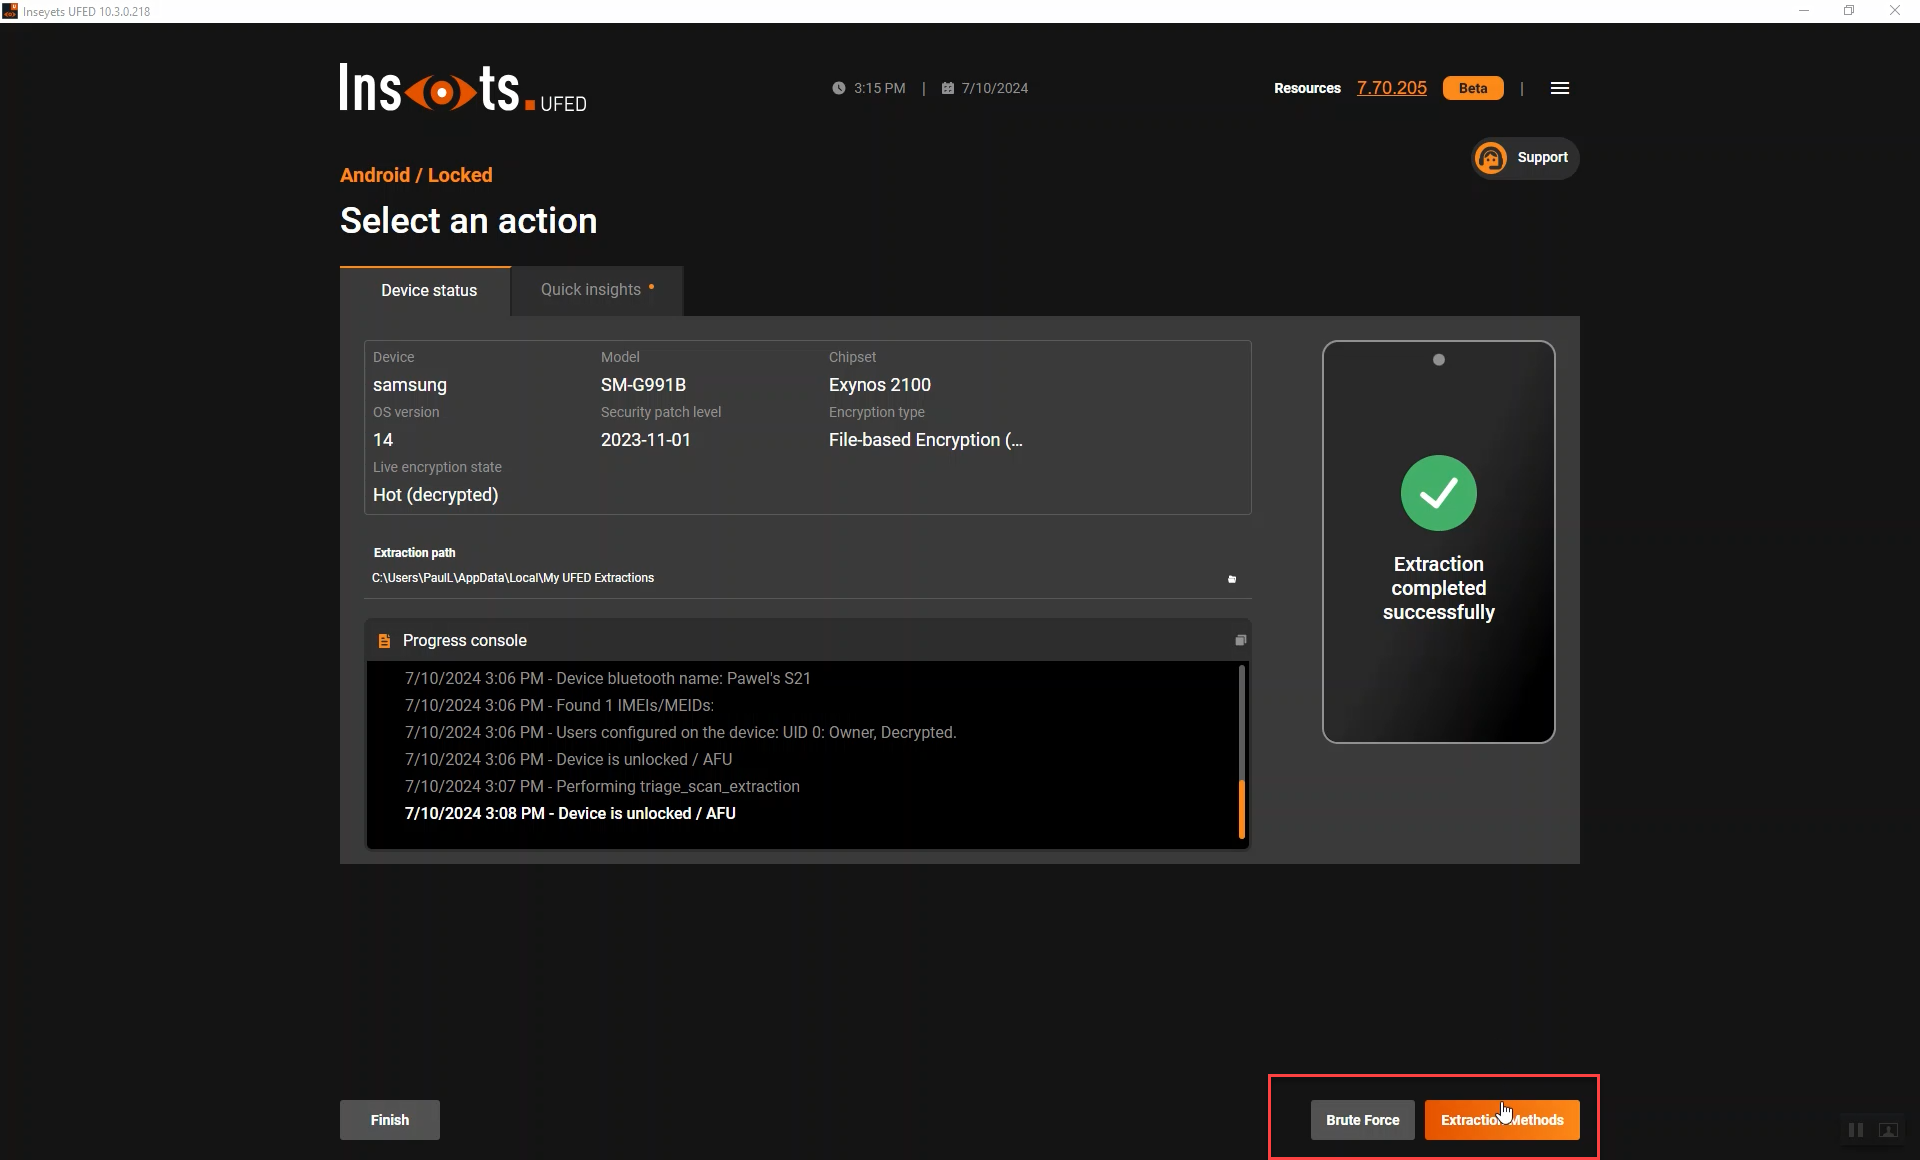
Wenn kein direkter Zugriff auf Nutzerdaten möglich ist und keine Entschlüsselungsschlüssel vorliegen, kann in forensischen Szenarien ein Passcode-Angriff versucht werden. Dabei werden automatisiert zahlreiche mögliche Codes getestet. Wichtig ist jedoch, dass Brute Force laut den offiziellen Trainingsunterlagen kein einfacher Ein-Klick-Vorgang ist. Bevor überhaupt ein Passcode-Angriff automatisiert werden kann, muss zunächst ein geeigneter technischer Zugriffspfad vorhanden sein. Dieser kann je nach Gerät, Betriebssystem, Hardwaregeneration und Forensikplattform unterschiedlich aussehen und unter Umständen eine Schwachstelle beziehungsweise einen herstellerspezifischen Zugriffmechanismus voraussetzen. Dieser Zustand hängt von mehreren Faktoren ab, der konkreten Hardware-Generation, der implementierten Verschlüsselungsarchitektur wie FDE oder FBE, dem aktuellen Sicherheitsupdate-Stand sowie vorhandenen Schutzmechanismen gegen Rate-Limiting und Datenlöschung.
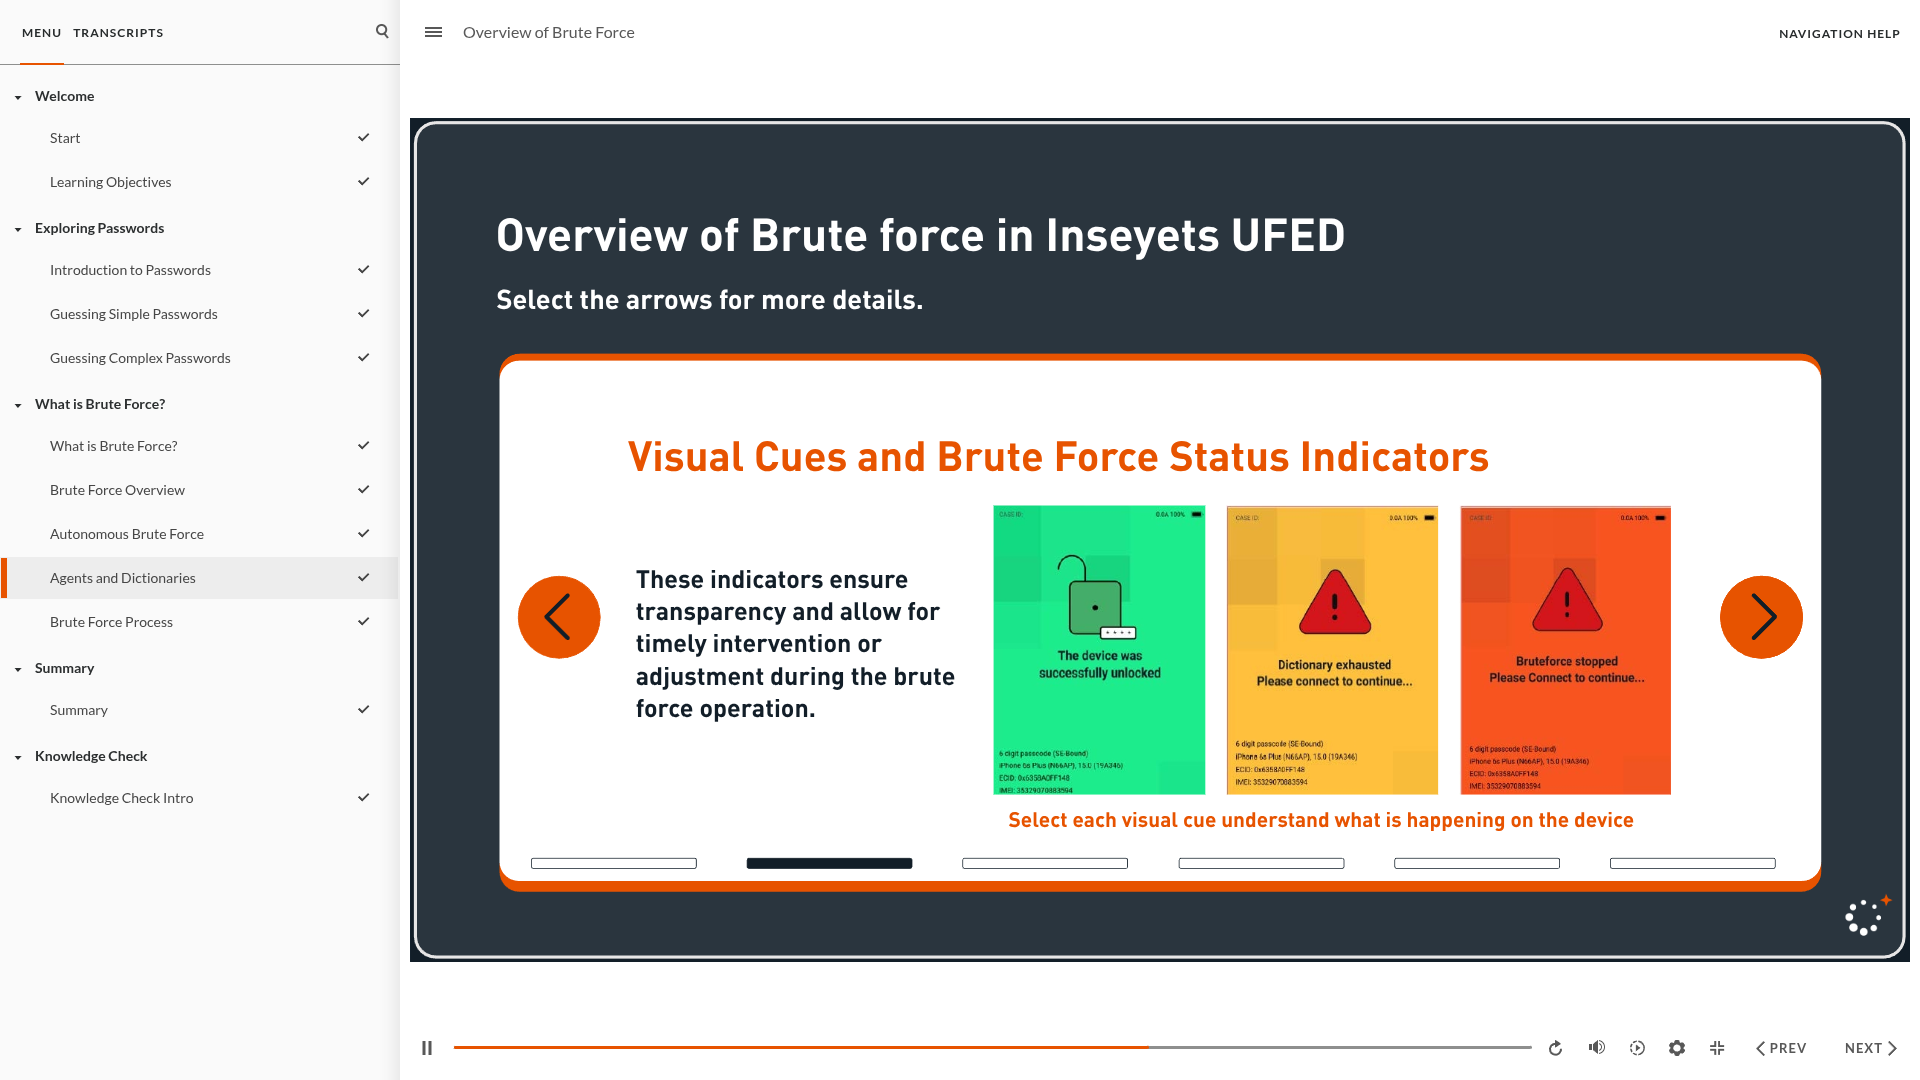
Brute-Force Verfahren
Automatisierte Passcode-Angriffe auf moderne gesperrte Smartphones benötigen zunächst einen geeigneten technischen Zugriffspfad. Dieser kann je nach Gerät, Betriebssystem, Hardwaregeneration und Forensikplattform unterschiedlich aussehen und unter Umständen eine Schwachstelle beziehungsweise einen herstellerspezifischen Zugriffmechanismus voraussetzen. Moderne Smartphones sind standardmäßig so gebaut, dass externe Systeme keine unbegrenzten Passwortversuche durchführen können. Ohne einen solchen Zugang können die hardwareseitigen Rate-Limits normalerweise nicht einfach von einem externen Rechner umgangen werden.
Exploits und Zugriffspfaden
Ein Exploit ist die gezielte Ausnutzung einer konkreten Schwachstelle. In der Mobile Forensik kann eine solche Schwachstelle beispielsweise dazu dienen, privilegierten Code auszuführen, eine Zugriffsbeschränkung zu umgehen oder einen forensischen Agenten zu starten. Ein Exploit ist jedoch nicht automatisch gleichbedeutend mit der Installation eines Agenten. Laut Cellebrite ist dieser Zugriffspfad oft der schwierigste Teil. Wenn der Hersteller eine Sicherheitslücke schließt, verschwindet diese Möglichkeit sofort wieder. Deshalb ändern sich die unterstützten Geräte ständig.
Hardware Faktor
Neben der Software spielt die Hardware eine große Rolle. Unterschiedliche Chips, Sicherheitsprozessoren und Hersteller Implementierungen verändern komplett, was technisch möglich ist. Besonders bei Android beschreibt Cellebrite, dass Geräte verschiedener Hersteller eigene Sicherheitsarchitekturen besitzen. Manche Chips erlauben bestimmte Zugriffsmethoden, andere blockieren sie vollständig. Deshalb wird Support häufig nach konkreten Chipplattformen oder Modellreihen angegeben. Nicht jedes Gerät einer Serie verhält sich identisch.
Brute-Force Varianten
Im Training unterscheidet Cellebrite grundsätzlich zwischen zwei technischen Vorgehensweisen, wie Brute Force durchgeführt werden kann. Beide verfolgen dasselbe Ziel, nämlich Passcodes automatisiert auszuprobieren, unterscheiden sich aber stark darin, wo die eigentliche Arbeit stattfindet.
Tethered Brute Force
Bei dieser Methode bleibt das Gerät ständig mit der forensischen Workstation verbunden. Die Passwortversuche werden vom externen Computer gesteuert und an das Gerät gesendet. Der Rechner übernimmt also die Kontrolle über den Ablauf, während das Smartphone lediglich die Versuche entgegennimmt. Diese Methode war früher häufiger, ist aber bei modernen Smartphones schwieriger geworden, weil viele Geräte externe Eingaben stark begrenzen oder verzögern. Außerdem ist die Geschwindigkeit oft niedriger, da jede Eingabe über die Verbindung laufen muss.
Autonomous Brute Force
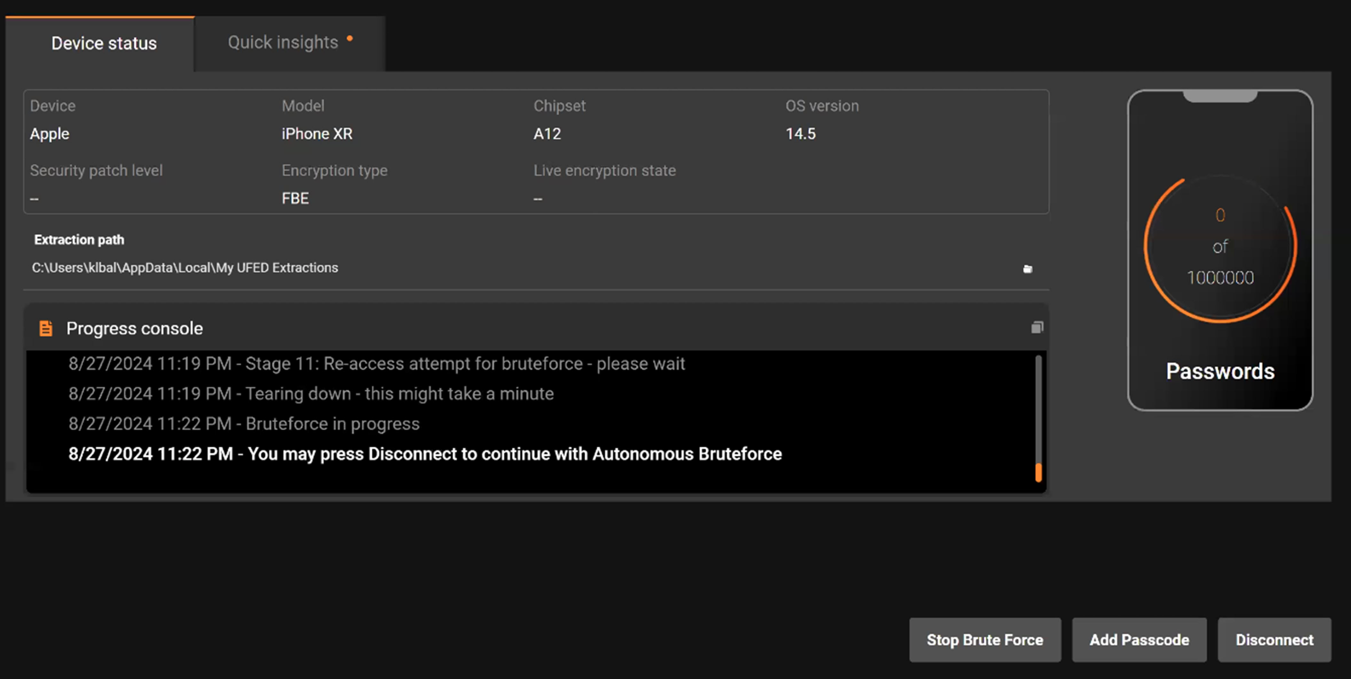
Bei bestimmten unterstützten Verfahren kann die Passcode-Prüfung teilweise autonom auf dem Gerät beziehungsweise durch einen dort ausgeführten forensischen Agenten erfolgen. Hier wird zuerst ein sogenannter Agent oder Client direkt auf das Gerät gebracht. Dieser Agent läuft lokal auf dem Smartphone und probiert die Passcodes selbstständig aus. Der Forensiker überwacht den Prozess lediglich, während das Gerät intern die Versuche ausführt. Der große Vorteil ist die Geschwindigkeit und Stabilität, weil die Versuche nicht ständig über eine externe Verbindung übertragen werden müssen. Genau diese Methode wird in den aktuellen Trainings als Standard beschrieben.
Wichtig laut Cellebrite
Beide Methoden setzen voraus, dass das Gerät zuvor überhaupt bruteforcebar gemacht wurde. Ohne einen funktionierenden Exploit oder Zugangspfad gibt es weder tethered noch autonomous Brute Force. Die eigentliche Herausforderung liegt daher immer davor, nämlich im Zugang zur Sicherheitskette des Gerätes.
Dictionary Attack
Eine Dictionary Attack basiert auf der Tatsache, dass Menschen selten wirklich zufällige Passwörter wählen. Stattdessen werden häufig bekannte Wörter, Namen, Zahlenkombinationen oder leicht merkbare Begriffe verwendet. Bei dieser Methode wird eine vorbereitete Liste solcher Wahrscheinlichkeitskandidaten automatisch getestet. Diese Listen stammen oft aus früheren Datenlecks, bekannten Standardpasswörtern oder speziell erstellten Wortsammlungen. In der forensischen Praxis kann ein Dictionary auch aus persönlichen Informationen bestehen, die während einer Untersuchung gesammelt wurden. Der große Vorteil ist die enorme Geschwindigkeit im Vergleich zu reinem Brute Force, da nur realistisch erscheinende Kandidaten geprüft werden.
Hybrid / Mutation Attack
Die Hybrid oder Mutation Attack ist eine Weiterentwicklung der Dictionary Methode. Hier werden Wörter aus einem Dictionary automatisch verändert, um typische menschliche Passwortmuster nachzuahmen. Dazu gehören das Anhängen von Zahlen, das Ersetzen von Buchstaben durch Symbole oder das Hinzufügen von Sonderzeichen am Anfang oder Ende. Beispiele wären Variationen wie Passwort123 oder P@ssw0rd. Diese Methode ist extrem effektiv, weil viele Nutzer glauben, durch kleine Änderungen ein Passwort stark genug zu machen. In Realität folgen diese Änderungen oft vorhersehbaren Regeln, die automatisiert erzeugt werden können.
Mask Attack
Die Mask Attack nutzt bekannte Muster über den Aufbau eines Passworts. Anstatt alle Möglichkeiten zu testen, wird der Suchraum stark eingeschränkt, indem bestimmte Positionen festgelegt werden. Zum Beispiel könnte man wissen, dass ein Passwort mit einem Großbuchstaben beginnt und am Ende zwei Zahlen enthält. Das System testet dann nur Kombinationen, die genau diesem Muster entsprechen. Dadurch reduziert sich die Anzahl möglicher Kombinationen drastisch. Diese Methode ist besonders effektiv, wenn Teilinformationen bekannt sind oder wenn typische Passwortstrukturen angenommen werden können.
Rule Based Attack
Bei einer Rule Based Attack werden feste Transformationsregeln auf Passwortkandidaten angewendet. Diese Regeln simulieren typische menschliche Veränderungen. Dazu zählen das Ersetzen von Buchstaben durch ähnliche Zahlen oder Symbole, das Verdoppeln von Zeichen oder das Anhängen bestimmter Sequenzen. Ein einzelnes Basiswort kann dadurch automatisch in hunderte Varianten verwandelt werden. Diese Methode wird häufig mit Dictionary Listen kombiniert und erhöht die Erfolgschance erheblich, ohne den Rechenaufwand exponentiell steigen zu lassen.
Credential Knowledge / Intelligence Based Attack
Diese Methode basiert auf Wissen über die Zielperson oder das Zielgerät. In Ermittlungen können beispielsweise bekannte Benutzernamen, frühere Passwörter, E Mail Daten oder persönliche Informationen gesammelt werden. Aus diesen Informationen werden gezielt Passwortkandidaten erstellt. Diese Strategie ist häufig effektiver als reine technische Ansätze, da Menschen dazu neigen ähnliche Muster immer wieder zu verwenden. In professionellen Forensik Szenarien ist dies eine der wichtigsten Methoden, weil sie den Suchraum extrem verkleinern kann.
Probabilistic / Statistical Attack
Probabilistische Angriffe basieren auf Statistik und Wahrscheinlichkeitsmodellen. Moderne Systeme analysieren große Mengen echter Passwortdaten aus vergangenen Leaks und erkennen typische Strukturen. Dadurch werden zuerst die wahrscheinlichsten Kombinationen getestet, statt zufällig vorzugehen. Manche Systeme nutzen dabei maschinelles Lernen oder KI Modelle. Ziel ist es, die Reihenfolge der Versuche so zu optimieren, dass erfolgreiche Treffer möglichst früh auftreten. Diese Methode stellt eine intelligente Weiterentwicklung klassischer Brute Force Strategien dar.
Distributed / Parallel Brute Force
Bei dieser Methode wird die Arbeit auf mehrere Prozesse oder Geräte verteilt. Statt dass ein einzelnes System Passwörter ausprobiert, arbeiten mehrere Instanzen gleichzeitig an unterschiedlichen Teilen des Suchraums. Dadurch steigt die Anzahl der Versuche pro Sekunde erheblich. In klassischen IT Szenarien geschieht dies über GPU Cluster oder Servernetzwerke. Bei mobilen Geräten ist diese Methode allerdings oft durch Sicherheitsmechanismen begrenzt, da viele Versuche direkt am Gerät selbst ausgeführt werden müssen.
Exploit Assisted Attack
Dies ist ein zentraler Punkt moderner Mobile Forensik. Hierbei wird nicht direkt das Passwort angegriffen, sondern zuerst eine Schwachstelle im System gesucht. Abhängig von der konkreten Schwachstelle kann ein Exploit Zugriff auf privilegierte Komponenten ermöglichen oder Teile der vorgesehenen Sicherheitskette beeinflussen. Ob dadurch Rate-Limits, Passcode-Prüfungen oder Datenzugriff betroffen sind, hängt vollständig von der jeweiligen Schwachstelle und Gerätearchitektur ab. Erst wenn ein solcher Zugriffspfad existiert, wird Brute Force überhaupt praktikabel. Ohne diesen Schritt wären viele moderne Geräte durch Hardware Sicherheitschips und kryptographische Verzögerungen praktisch nicht angreifbar. Exploits hängen stark von Softwareversion, Sicherheitsupdates und Hardwaregeneration ab und funktionieren daher oft nur für sehr spezifische Kombinationen.
Side Channel / Implementation Attacks
Bei Side Channel Angriffen wird nicht die Verschlüsselung selbst gebrochen, sondern Informationen aus der Implementierung genutzt. Beispielsweise können minimale Zeitunterschiede bei Berechnungen, Stromverbrauch oder Speicherverhalten Hinweise liefern. Diese Angriffe sind technisch komplex und erfordern tiefes Hardwarewissen. Sie sind selten, aber potenziell sehr mächtig, weil sie theoretisch Sicherheitsmechanismen umgehen können, ohne den kryptographischen Algorithmus direkt anzugreifen. In der Praxis spielen sie eher in spezialisierten Forschungsszenarien eine Rolle.
AES-256-Bit-Verschlüsselung und ihr Einsatz
AES-256 (Advanced Encryption Standard mit 256-Bit-Schlüssellänge) ist eine symmetrische Blockchiffre, bei der derselbe kryptografische Schlüssel sowohl zum Verschlüsseln als auch zum Entschlüsseln verwendet wird. Die Daten werden dabei in festen Blöcken von 128 Bit verarbeitet. Ein 256-Bit-Schlüssel wird durch eine sogenannte Key Expansion in mehrere Rundenschlüssel aufgeteilt, die anschließend in mehreren kryptografischen Transformationsrunden eingesetzt werden. Jede Runde besteht aus definierten Operationen wie SubBytes (nichtlineare Substitution über eine S-Box), ShiftRows (zyklisches Verschieben von Datenzeilen), MixColumns (lineare mathematische Durchmischung der Spalten) und AddRoundKey (XOR-Verknüpfung mit einem Rundenschlüssel). Durch diese Kombination aus Substitution und Permutation entsteht starke Diffusion und Konfusion, wodurch aus scheinbar kleinen Änderungen im Klartext oder Schlüssel völlig unterschiedliche Ausgaben entstehen. Das Ergebnis ist ein Ciphertext, der ohne den exakten Schlüssel mathematisch nicht sinnvoll rückrechenbar ist. In Smartphones wird AES-256 jedoch nicht isoliert verwendet, sondern in eine komplette Sicherheitsarchitektur eingebettet. Bei iOS ist die Datenverschlüsselung in Apples Data-Protection-Architektur eingebettet. Ein gerätespezifisches Hardware-Geheimnis ist an das jeweilige Gerät gebunden und steht Software nicht als frei auslesbarer Schlüssel zur Verfügung. Zusammen mit dem Benutzerpasscode, der Secure Enclave und einer Hierarchie aus Protection-Class- und dateibezogenen Schlüsseln wird geregelt, wann verschlüsselte Daten verfügbar werden. Es existiert daher nicht einfach ein einzelner Schlüssel, der die gesamte Datenpartition entschlüsselt. Bei modernen Android-Geräten wird typischerweise File-Based Encryption eingesetzt. Dabei existieren unterschiedliche Schlüssel für verschiedene Benutzer- und Speicherbereiche. Je nach Plattform kommen hardwaregestützte Keystores, TEE, StrongBox oder herstellerspezifische Sicherheitskomponenten wie Knox Vault hinzu. Der entscheidende Punkt ist, dass Forensik-Tools normalerweise nicht AES selbst angreifen. Sie versuchen vielmehr, den richtigen Entsperrcode zu finden oder Sicherheitsrichtlinien zu umgehen, damit das System den korrekten Schlüssel intern freigibt. Die AES-Verschlüsselung bleibt dabei mathematisch unangetastet. Deshalb ist bei einem langen, wirklich zufälligen Passwort ein klassischer Brute Force Angriff praktisch aussichtslos, nicht weil die Software langsam ist, sondern weil der mögliche Schlüsselraum astronomisch groß ist und moderne Geräte zusätzlich Rate Limits, Hardware Verzögerungen und Sicherheitschips einsetzen. Selbst wenn theoretisch unbegrenzt Versuche möglich wären, würde die benötigte Zeit weit über jede realistische technische oder menschliche Zeitskala hinausgehen.
Anti-Forensic Anleitung Android
Dieser Abschnitt behandelt eine schrittweise Analyse der Anforderungen an Android-basierte Endgeräte. Im Fokus steht die systematische Bewertung geeigneter Gerätemodelle sowie relevanter Software-, Hardware- und Konfigurationsparameter, die im Idealfall den höchsten Sicherheits- und Härtungsstandards entsprechen. Ziel ist es, Rahmenbedingungen zu definieren, die eine möglichst forensische Resilienz beziehungsweise ein weitgehend anti-forensisches Verhalten des Systems gewährleisten.
Google Pixel
Warum genau diese Modelle empfehlenswert sind
Die genannten Google-Pixel-Geräte sowie die Samsung-Galaxy-S-Modelle gelten vor allem deshalb als empfehlenswert, weil sie eine Kombination aus moderner Hardware-Sicherheit, schneller Softwarepflege und konsequenter Verschlüsselungsarchitektur bieten. Ein zentraler Punkt ist die Sicherheitsarchitektur auf Hardwareebene. Bei Pixel-Geräten übernimmt der Titan-Security-Chip sicherheitskritische Aufgaben wie die Verwaltung kryptografischer Schlüssel, während Samsung bei der S-Serie mit Knox Vault einen ähnlich isolierten Sicherheitsbereich nutzt. Dadurch liegen Schlüsselmaterial und sicherheitsrelevante Prozesse nicht im normalen Betriebssystem, sondern in separaten, schwer angreifbaren Bereichen. Das erschwert Angriffe erheblich, weil selbst bei einem Softwareproblem nicht automatisch Zugriff auf die eigentliche Datenverschlüsselung entsteht. Ein weiterer wichtiger Grund ist die Update-Strategie. Sicherheitslücken entstehen ständig, entscheidend ist daher, wie schnell Hersteller reagieren. Pixel-Geräte erhalten Updates direkt von Google und gehören meist zu den ersten Geräten mit neuen Security Patches. Samsung hat sich in den letzten Jahren stark verbessert und liefert bei der S-Serie ebenfalls lange und regelmäßig Sicherheitsupdates. Je aktueller das System, desto geringer ist die Wahrscheinlichkeit, dass bekannte Exploits noch funktionieren, was gerade im Kontext moderner Mobile-Forensik ein großer Vorteil ist. Hinzu kommt die starke Integritätsprüfung des Systems. Sowohl Pixel als auch Samsung setzen auf Mechanismen wie Verified Boot und sichere Boot-Chains. Diese sorgen dafür, dass das Gerät beim Start überprüft, ob die Software unverändert und authentisch ist. Manipulierte Systeme oder unsignierte Änderungen werden blockiert, was verhindert, dass Angreifer einfach eigene Software einschleusen oder den Startprozess manipulieren können. Ein besonders entscheidender Punkt ist schließlich die Art, wie Verschlüsselung umgesetzt wird. Beide Gerätefamilien nutzen moderne File-Based-Encryption, bei der die Schlüssel eng an den Entsperrcode und die Hardware gekoppelt sind. Ohne korrekte Authentifizierung bleiben die Daten mathematisch verschlüsselt, selbst wenn jemand physischen Zugriff auf das Gerät hat. Das bedeutet, dass nicht nur das Betriebssystem geschützt ist, sondern die Daten selbst. Zusammengefasst sind diese Modelle deshalb empfehlenswert, weil sie Sicherheit nicht nur auf einer Ebene, sondern als Gesamtsystem umsetzen. Hardware, Betriebssystem, Updatepolitik und Verschlüsselung greifen ineinander. Genau diese Kombination macht es deutlich schwieriger, Zugriff auf Daten zu bekommen, selbst wenn moderne forensische Methoden zum Einsatz kommen.
Software der Geräte
Die Wahl der richtigen Software ist ein zentraler Faktor für die Sicherheit eines Smartphones, da sich Schutzmechanismen, Systemarchitektur und verfügbare Hardening-Funktionen je nach Gerät und Betriebssystem erheblich unterscheiden. Unterschiedliche Plattformen wie GrapheneOS auf Google-Pixel-Geräten oder Samsung One UI mit Knox bieten jeweils eigene Sicherheitskonzepte, Funktionen und Einschränkungen. Deshalb ist es entscheidend, die eingesetzte Software gezielt auf das jeweilige Gerät abzustimmen, um vorhandene Sicherheitsfeatures optimal zu nutzen und ein möglichst hohes Sicherheitsniveau zu erreichen.
Google Pixel Graphen OS Anti-Forensik Einstellung
Nach der Installation sollte zuerst sichergestellt werden, dass das Gerät in einem sicheren Ausgangszustand betrieben wird. Der wichtigste Punkt ist, dass der Bootloader wieder gesperrt (locked) ist. Nur dadurch funktionieren Verified Boot und die Integritätsprüfung korrekt. Anschließend sollte unter Settings → System → System update direkt geprüft werden, ob alle Updates installiert sind, da GrapheneOS stark auf aktuelle Sicherheits-Patches setzt.
Sperrbildschirm & Entsperrmethoden
Die Sicherheit eines GrapheneOS-Geräts beginnt beim Lock-Screen. Unter Settings → Security → Screen lock sollte eine lange, komplexe alphanumerische Passphrase gesetzt werden. Kurze PINs schwächen die physische Sicherheit erheblich. Direkt danach empfiehlt sich das Aktivieren von PIN Scrambling, das die Position der Zahlen zufällig anordnet. Diese Option findest du unter Settings → Security → More security & privacy → PIN scrambling. Dadurch werden Schulterblick-Angriffe deutlich erschwert. Wenn Biometrie genutzt wird, sollte in GrapheneOS das Konzept „Fingerprint als zusätzlicher Faktor“ verwendet werden. Das bedeutet, dass der Fingerprint nur ergänzend, nicht als alleinige Entsperrung gilt. Die Einrichtung erfolgt unter Settings → Security → Fingerprint Unlock.
Password-Theorie
Nehmen wir als Gedankenexperiment Hashcat und eine völlig unrealistische Traumgeschwindigkeit von 100 Milliarden Versuchen pro Sekunde \(\= 10¹¹/s\) an. Entscheidend ist dann nur noch die Anzahl der möglichen Kombinationen (Keyspace). Wenn dein Passwort 20 Zeichen lang ist und jedes Zeichen wird gleichmäßig zufällig aus einem großen Zeichenvorrat gewählt, z. B. aus den 94 druckbaren ASCII-Zeichen (Groß/klein, Ziffern, Sonderzeichen), dann ist der Keyspace: 94²⁰ ~ 2,90 x 10³⁹ Kombinationen, Zeit bei 10¹¹ Versuchen pro Sekunde: 2,90 * 10³⁹ / 10¹¹ = 2,90 * 10²⁸ Sekunden, in Jahre umgerechnet sind es 2,90 * 10²⁸ / 60 * 60 * 24 * 365,25 ~ 9,19 * 10²⁰ Jahre. Das sind rund 919.000.000.000.000.000.000 Jahre, also ~9,19 × 10²⁰ Jahre. Und im Schnitt (weil man das richtige Passwort statistisch ungefähr nach der Hälfte findet): ~4,60 × 10²⁰ Jahre. Wichtig: Das ist schon das „bestmögliche“ Rechenmärchen. In der Realität sind Smartphone-Passcode-Versuche fast immer viel langsamer, weil Secure-Hardware, Delays, Rate-Limits und Zustandswechsel (BFU/AFU) das Tempo massiv drücken.
Starkes Gerätepasswort / hohe Passwortentropie
Ein wirklich starkes Passwort ist nicht „kompliziert ausgedacht“, sondern zufällig erzeugt. Entscheidend sind ausreichende Entropie, echte Zufälligkeit und ein zum Bedrohungsmodell passender Gerätecode. Eine lange zufällige Passphrase kann wesentlich stärker sein als eine kurze, scheinbar komplexe Zeichenfolge. Zeichenmix: Groß + klein + Ziffern + Sonderzeichen (oder alternativ eine sehr lange, zufällige Passphrase). Keine Muster: keine Namen, keine Datumsformate, keine „ersetzte“ Schreibweise wie P@ssw0rd, keine Wiederholungen, keine Tastaturmuster sondern nur pure Phrase! Beispiel für eine starke 20-Zeichen-Zufallskette => fQ7!mZ2#vR9$kL1@pT6%
Die brutale Regel
Ein starkes Passwort schützt ein Gerät nur dann wirklich, wenn es ausschließlich auf dem Gerät selbst bleibt und niemals nach außen gelangt. Deshalb sollte man das Gerätepasswort niemals sichtbar eingeben, wenn Kameras, andere Personen oder unsichere Umgebungen in der Nähe sind. Besonders in öffentlichen Orten ist es wichtig, das Display beim Eingeben abzuschirmen oder verdeckt zu tippen. Ebenso sollte das Passwort niemals in Apps, Notizen, Cloud-Speichern oder Konten wie Google oder anderen Online-Diensten gespeichert werden. Es darf auch nicht auf Webseiten eingegeben werden und man sollte niemals auf Anrufe, Nachrichten oder angebliche Supportanfragen reagieren, die danach fragen, sich irgendwo einzuloggen oder das Passwort einzugeben. Solche Versuche sind häufig Phishing oder Social Engineering. Das Gerätepasswort gehört ausschließlich zur lokalen Hardware und sollte nur dort verwendet werden, da es die geschützte Hardware nicht verlässt. Viele erfolgreiche Angriffe entstehen nicht durch das Knacken von Verschlüsselung oder durch Brute Force, sondern weil Passwörter beobachtet, wiederverwendet, geleakt oder durch Täuschung abgefragt werden.
Duress-PIN / Duress-Passwort
GrapheneOS bietet mit der Duress-Funktion eine besondere Sicherheitsmaßnahme, bei der das Gerät bei Eingabe eines zuvor definierten Duress-PINs oder Duress-Passworts sofort und irreversibel gelöscht wird. Diese Einstellung befindet sich unter Settings → Security → Duress password. Wird der festgelegte Duress-Code eingegeben , egal ob direkt auf dem Sperrbildschirm oder überall dort, wo Geräte-Zugangsdaten abgefragt werden, startet unmittelbar eine vollständige Löschung der Benutzerdaten einschließlich aller Profile und installierten eSIMs. Der Löschvorgang kann nicht unterbrochen werden und dient speziell dazu, im Notfall sensible Informationen unzugänglich zu machen. Aus sicherheitstechnischer Sicht ist diese Funktion besonders relevant, weil sie eine zusätzliche Schutzebene gegen erzwungenen Zugriff oder Situationen mit hohem Risiko bietet. Die Duress-Funktion ist primär eine Notfall-Löschfunktion und kein gewöhnlicher Brute-Force-Schutzmechanismus.
Auto-Reboot und Schutz im gesperrten Zustand
Ein zentraler Sicherheitsmechanismus ist der automatische Neustart des Geräts nach längerer Inaktivität. Dies sorgt dafür, dass das Gerät wieder in den kryptographisch sicheren Zustand zurückkehrt (Before First Unlock). Die Einstellung befindet sich unter Settings → Security → Auto reboot. Zusätzlich sollte der Zugriff über USB im gesperrten Zustand blockiert werden. Das reduziert physische Angriffe über USB-Tools. Der Pfad lautet: Settings → Security → More security & privacy → USB-C port control. Dort Datenzugriff im Lock-State deaktivieren.
Sensor-Hardening (GrapheneOS-Spezialfunktion)
GrapheneOS erlaubt eine zusätzliche Kontrolle über Sensorschnittstellen, die normales Android nicht bietet. Unter Settings → Security → More security & privacy → Sensors permission kann festgelegt werden, dass neue Apps standardmäßig keinen Zugriff auf Sensoren erhalten. Das reduziert Tracking- und Side-Channel-Risiken erheblich.
App-Isolation und Berechtigungen
Die App-Kontrolle ist einer der stärksten Punkte von GrapheneOS. Unter Settings → Privacy → Permission manager solltest du jede Berechtigungsgruppe systematisch durchgehen. Ein zusätzlicher Schutz entsteht durch die Nutzung mehrerer Benutzerprofile. Diese legst du unter Settings → System → Multiple users an. Best Practice ist ein minimalistisches Owner-Profil und ein separates Alltagsprofil für Apps.
Netzwerk-Sicherheit
Für maximale Sicherheit sollten Funkverbindungen minimiert werden. WLAN-Auto-Verbindungen sowie Bluetooth-Scanning sollten deaktiviert werden unter Settings → Network & Internet. NFC nur aktivieren, wenn es tatsächlich benötigt wird. Wenn ein VPN verwendet wird, kann es als Always-on VPN konfiguriert werden. Das erfolgt unter Settings → Network & Internet → VPN → Always-on VPN. Ein VPN kann den Netzwerkverkehr zwischen Gerät und VPN-Anbieter gegen bestimmte lokale Netzwerkbeobachter schützen und die öffentlich sichtbare IP-Adresse verändern. Es schützt jedoch nicht vor kompromittierten Apps, Malware, Geräte-Exploits oder physischer Forensik. Bei der Auswahl eines VPN-Anbieters sind unter anderem Vertrauensmodell, Datenschutzrichtlinie, technische Implementierung und unabhängige Audits relevant.
Integritätsprüfung / Attestation
GrapheneOS unterstützt Hardware-basierte Integritätsprüfung. Diese Funktion dient dazu festzustellen, ob das Gerät manipuliert wurde. Die Einrichtung erfolgt über die Auditor-App bzw. Attestation-Mechanismen und ist besonders für High-Risk-Setups relevant.
USB-Port-Schutz und physische Zugriffsbeschränkung
GrapheneOS bietet erweiterte Sicherheitsmechanismen zur Kontrolle des USB-C-Ports, um physische Angriffe über kabelgebundene Verbindungen zu reduzieren. Die entsprechenden Einstellungen finden sich unter Settings → Security → Exploit protection → USB-C port control. Dort kann festgelegt werden, dass der Port im gesperrten Zustand ausschließlich zum Laden verwendet wird und keine Datenübertragung möglich ist. Dadurch wird verhindert, dass externe Geräte oder forensische Tools im Lock-State auf das System zugreifen können. Diese Maßnahme reduziert die physische Angriffsfläche erheblich und gehört zu den wichtigsten Hardening-Einstellungen.
Die Samsung Galaxy S-Serie (One UI + Knox) Anti-Forensic Einstellung
Der Einstieg erfolgt über Settings → Security and privacy. Dort befindet sich das zentrale Sicherheits-Dashboard. Zuerst sollte geprüft werden, ob Updates installiert sind und keine empfohlenen Aktionen offen sind.
Auto Blocker aktivieren (Pflicht)
Der wichtigste Sicherheitshebel bei Samsung ist der Auto Blocker. Du findest ihn unter Settings → Security and privacy → Auto Blocker. Aktivieren sorgt dafür, dass Installation unsicherer Apps blockiert wird, USB-basierte Angriffe reduziert werden und dass riskante Systembefehle eingeschränkt werden.
Maximum Restrictions Mode
Für maximale Sicherheit aktivierst du innerhalb des Auto Blocker zusätzlich Maximum restrictions. Dieser Modus reduziert die Angriffsfläche erheblich, z. B. durch Blockierung alter Netzstandards wie 2G, Einschränkung gefährlicher Messaging-Funktionen und Verhindern automatischer Dateiverarbeitung. Das ist einer der stärksten Security-Layer auf Samsung-Geräten.
Knox Matrix & Geräteschutz
Samsung integriert mit Knox Matrix eine Geräte-Vertrauensarchitektur. Unter Security and privacy → Security status of your devices kannst du sehen, ob das Gerät korrekt geschützt ist. Dieser Bereich sollte regelmäßig kontrolliert werden.
Diebstahl- und Identitätsschutz
Unter Security and privacy → Theft protection / Identity Check sollten alle verfügbaren Schutzoptionen aktiviert werden. Dadurch können sicherheitskritische Änderungen nicht allein mit einer ausgespähten PIN vorgenommen werden.
Sperrbildschirm-Absicherung
Wie bei GrapheneOS gilt auch hier einen starken, komplexen alphanumerischen Password in der Kombination wie Oben beschrieben, zu verwenden. Diese Einstellung findest du unter Settings → Lock screen → Screen lock type. Smart Lock oder vertrauenswürdige Orte sollten deaktiviert bleiben.
Datenschutz & App-Berechtigungen
Samsung bietet eine Übersicht der aktiven Berechtigungen unter Settings → Security and privacy → Permissions used in last 24 hours. Hier sollte systematisch überprüft werden, dass der Zugriff auf die Kamera, das Mikrofon oder dem Standort entweder gar nicht oder nur bei Nutzung der Apps, ermöglicht wird.
Netzwerk-Hardening
Für mehr Sicherheit sollten automatische WLAN-Verbindungen reduziert und Bluetooth-Scanning deaktiviert werden. Diese Optionen befinden sich unter Settings → Connections. Ein VPN kann den Netzwerkverkehr zwischen Gerät und VPN-Anbieter gegen bestimmte lokale Netzwerkbeobachter schützen und die öffentlich sichtbare IP-Adresse verändern. Es schützt jedoch nicht vor kompromittierten Apps, Malware, Geräte-Exploits oder physischer Forensik. Bei der Auswahl eines VPN-Anbieters sind unter anderem Vertrauensmodell, Datenschutzrichtlinie, technische Implementierung und unabhängige Audits relevant.
Auto factory reset
Je nach Samsung- beziehungsweise One-UI-Version kann eine Funktion zum automatischen Zurücksetzen nach wiederholt fehlgeschlagenen Entsperrversuchen verfügbar sein. Die genaue Bezeichnung, Position in den Einstellungen und Anzahl der Fehlversuche sollte für die jeweilige Softwareversion geprüft werden. Wird die Funktion ausgelöst, werden Benutzerdaten gelöscht, wodurch sie eine zusätzliche Schutzmaßnahme gegen wiederholte Entsperrversuche darstellen kann.
Samsung One UI / Knox Auto optimization
Samsung-Geräte bieten eine automatische Neustartfunktion, die sich in aktuellen One-UI-Versionen unter Settings → Battery and device care → Auto optimization → Restart when needed befindet. Ist diese Option aktiviert, führt das System selbstständig einen Neustart durch, sobald das Gerät nicht genutzt wird und die Bedingungen dafür geeignet sind. Der Neustart erfolgt dabei ohne feste Uhrzeit, sondern situationsabhängig, um die Systemstabilität zu verbessern und Prozesse im Hintergrund zurückzusetzen. Aus sicherheitstechnischer Sicht ist diese Funktion besonders relevant im Zusammenhang mit dem sogenannten BFU-Modus (Before First Unlock). Nach jedem Neustart befindet sich das Gerät zunächst in diesem Zustand, bei dem die Hauptverschlüsselung noch nicht durch die Eingabe der Geräte-PIN oder Passphrase aktiviert wurde. Solange sich das Gerät im BFU-Modus befindet, sind viele kryptografische Schlüssel noch nicht geladen, wodurch gespeicherte Daten deutlich besser geschützt sind. Genau deshalb kann ein regelmäßiger automatischer Neustart aus Sicherheits- und Forensikperspektive sinnvoll sein, da das Gerät häufiger in einen Zustand zurückkehrt, in dem ein Zugriff auf Benutzerdaten wesentlich erschwert ist.
Ultimative Sicherheit-Tipps Samsung Galaxy S-Serie (GrapheneOS hat sie schon größenteils als Standard)
Für ein maximal abgesichertes Samsung-Gerät sollte neben den klassischen Knox-Sicherheitsfunktionen zusätzlich ein erweitertes Sicherheitskonzept umgesetzt werden, das die Abhängigkeit von Google-Diensten reduziert. Da Samsung auf Android basiert, sind viele Google-Komponenten standardmäßig aktiv. Durch den gezielten Austausch dieser Dienste gegen datenschutzorientierte Alternativen lässt sich die Angriffsfläche verringern und die Kontrolle über Datenströme erhöhen. Developer Mode deaktiviert lassen (Grundregel). Der Entwicklermodus befindet sich unter Settings → About phone → Software information → Build number. Nach Freischaltung erscheinen die Optionen unter Settings → Developer options. Diese sollten im normalen Betrieb deaktiviert bleiben, da Funktionen wie USB-Debugging oder erweitertes Logging potenzielle Angriffsvektoren öffnen können. Google-Konten und Google-Synchronisation minimieren. Unter Settings → Accounts and backup → Manage accounts sollte möglichst kein Gmail-Konto verwendet werden. Stattdessen empfiehlt sich die Einrichtung eines datenschutzorientierten Maildienstes wie Proton Mail. Zusätzlich sollten unter Settings → Google Funktionen wie Standortverlauf, Werbe-Personalisierung, automatische Backups und unnötige Synchronisationen deaktiviert werden. Die Reduzierung von Google-Diensten kann aus Datenschutzgründen sinnvoll sein, ist aber nicht automatisch gleichbedeutend mit höherer Gerätesicherheit. Alternative Browser verändern ebenfalls die Angriffs- und Vertrauensfläche. Entscheidend sind insbesondere zeitnahe Sicherheitsupdates, eine sichere Browser-Architektur und eine vertrauenswürdige Softwarequelle. Ein VPN kann als zusätzliche Netzwerkschutzmaßnahme eingesetzt werden, beispielsweise über die Android-Option Always-on VPN. Es verändert den Netzwerkpfad und kann bestimmte lokale Beobachter vom direkten Einblick in den Datenverkehr abhalten, ersetzt jedoch weder Gerätesicherheit noch App-Isolation, Patch-Management oder Schutz vor physischer Forensik. E-Mail-Infrastruktur ersetzen. Anstelle von Gmail sollte Proton Mail genutzt werden, da dort Ende-zu-Ende-Verschlüsselung und ein datenschutzorientiertes Konzept im Vordergrund stehen. Dies verhindert automatische Inhaltsanalyse und Profilbildung durch große Werbenetzwerke. Alternative App-Stores können aus Datenschutz- oder Softwarewahlgründen interessant sein, sind aber nicht automatisch sicherer. Jeder zusätzliche Store verändert die Supply-Chain- und Vertrauensfläche. Entscheidend sind verlässliche Signaturen, zeitnahe Updates, nachvollziehbare Quellen und die Integrität der installierten Pakete. Unter Settings → Apps → Google / Google Play Services können viele Funktionen eingeschränkt werden, beispielsweise Hintergrundaktivitäten oder nicht benötigte Berechtigungen. Ziel ist es, automatische Kommunikation mit Google-Servern auf das notwendige Minimum zu reduzieren, ohne die Systemstabilität zu gefährden. Android-Geräte, einschließlich der Samsung Galaxy S-Serie, verfügen auch über eine integrierte Datenschutzfunktion, bei der für WLAN-Verbindungen automatisch eine zufällig generierte MAC-Adresse verwendet wird. Diese sogenannte randomisierte oder private MAC-Adresse sorgt dafür, dass das Gerät nicht dauerhaft über seine originale Hardware-Adresse erkannt und über verschiedene Netzwerke hinweg verfolgt werden kann. Gerade in öffentlichen WLANs oder häufig wechselnden Netzwerken stellt diese Funktion einen wichtigen Schutzmechanismus dar, da Betreiber oder Tracking-Systeme das Gerät dadurch deutlich schwerer eindeutig identifizieren können. Die Einstellung befindet sich jeweils innerhalb der WLAN-Verbindung selbst und kann pro Netzwerk angepasst werden. Der Pfad lautet: Settings → Connections → Wi-Fi → verbundenes Netzwerk auswählen → Zahnrad-Symbol → Advanced / Weitere Einstellungen → MAC address type. Dort kann zwischen einer randomisierten MAC-Adresse und der echten Geräte-MAC gewählt werden. Für ein sicherheits- und datenschutzorientiertes Setup sollte grundsätzlich die Option Randomized MAC aktiviert bleiben, da sie die Erstellung von Bewegungs- oder Nutzungsprofilen über WLAN-Netzwerke erschwert. Aus sicherheitstechnischer Sicht ist diese Funktion ein wichtiger Bestandteil moderner Android-Privacy-Konzepte. In Kombination mit weiteren Maßnahmen wie einem dauerhaft aktiven VPN, datenschutzfreundlichen Browsern und restriktiven App-Berechtigungen trägt die randomisierte MAC-Adresse dazu bei, die digitale Nachverfolgbarkeit deutlich zu reduzieren und die Kontrolle über eigene Netzwerkdaten zu verbessern.
Zusätzliche ultimative Sicherheitsmaßnahmen
Ein weiterer zentraler Bestandteil eines erweiterten Sicherheitskonzeptes ist der bewusste Umgang mit Cloud-Diensten und Passwortverwaltung. Aus Sicherheits- und Datenschutzperspektive sollte vermieden werden, sensible Daten in Google Drive zu speichern. Cloud-Speicher innerhalb des Google-Ökosystems sind stark mit dem Google-Konto verknüpft und erhöhen die Abhängigkeit von externen Diensten. Für vertrauliche Dateien empfiehlt sich stattdessen die Nutzung von Ende-zu-Ende-verschlüsselten Alternativen, bei denen nur der Nutzer selbst Zugriff auf die Entschlüsselungsschlüssel besitzt. Auch der Google Passwortmanager sollte möglichst nicht verwendet werden. Stattdessen ist es sinnvoll, einen datenschutzorientierten Passwortmanager einzusetzen, der unabhängig vom Google-Konto arbeitet und idealerweise Ende-zu-Ende-Verschlüsselung unterstützt. Dadurch wird verhindert, dass Zugangsdaten zentral im Google-Ökosystem gespeichert werden.
Anti-Forensic Anleitung IOS
Dieser Abschnitt behandelt eine schrittweise Analyse sicherheitsrelevanter Anforderungen an iOS-basierte Endgeräte. Im Fokus steht die systematische Bewertung geeigneter Gerätekonfigurationen sowie relevanter Software-, Hardware- und Systemeinstellungen, die im Idealfall den höchsten Sicherheits- und Datenschutzstandards entsprechen. Ziel ist es, durch eine gezielte Auswahl und Konfiguration der verfügbaren Sicherheitsmechanismen Rahmenbedingungen zu schaffen, die eine hohe forensische Resilienz sowie eine möglichst starke Absicherung sensibler Daten gewährleisten.
Warum genau diese iPhone-Modelle empfehlenswert sind
Die genannten iPhone-Modelle gelten aus sicherheitstechnischer Sicht als besonders empfehlenswert, weil sie eine Kombination aus moderner Hardware-Sicherheitsarchitektur, leistungsfähigen Sicherheitschips, langfristiger Softwareunterstützung und stark integrierter Verschlüsselung bieten. Ein zentraler Aspekt ist dabei die enge Verzahnung von Hardware und Betriebssystem, wodurch sicherheitskritische Prozesse nicht ausschließlich auf Softwareebene stattfinden, sondern durch speziell entwickelte Hardware unterstützt werden. Entscheidend ist dabei nicht nur das Betriebssystem, sondern vor allem der integrierte Sicherheitschip, die sogenannte Secure Enclave, die kryptografische Schlüssel getrennt vom Hauptsystem verarbeitet. Dadurch verlassen wichtige Entschlüsselungsschlüssel die geschützte Hardware nicht direkt, was Angriffe auf Softwareebene deutlich erschwert. Besonders wichtig ist auch die kontinuierliche Softwarepflege. Die genannten Modelle gehören zu den aktuellen beziehungsweise noch lange unterstützten iPhone-Generationen. Apple liefert Sicherheitsupdates zentral aus, wodurch bekannte Schwachstellen schnell geschlossen werden können. Ein aktuelles Sicherheitsniveau ist entscheidend, da moderne Angriffe häufig auf bereits bekannte und ungepatchte Sicherheitslücken abzielen. Durch schnelle Updates sinkt die Wahrscheinlichkeit, dass bekannte Exploits auf diesen Geräten langfristig funktionieren. Kurz gesagt eignen sich diese Modelle besonders gut, weil ihre Hardware Sicherheitsarchitektur moderner ist, kryptografische Prozesse stärker isoliert verarbeitet werden und sie langfristig besser gegen neue Angriffswege geschützt bleiben.
Software des Geräts
Die Softwareseite ist genauso wichtig wie die Hardware, weil moderne iPhones stark auf die Kombination aus iOS, Secure Enclave und Sicherheitsrichtlinien setzen. iOS nutzt eine mehrschichtige Sicherheitsarchitektur mit Sandbox System, App Isolation, signiertem Bootprozess und automatischer Datenverschlüsselung. Jede App läuft in einem eigenen geschützten Bereich, wodurch direkter Zugriff auf Systemdaten oder andere Apps verhindert wird. Zusätzlich werden Entschlüsselungsschlüssel erst nach erfolgreicher Authentifizierung aktiviert, wodurch Daten im gesperrten Zustand stark geschützt bleiben. Regelmäßige Sicherheitsupdates schließen bekannte Schwachstellen schnell, weshalb eine aktuelle iOS Version entscheidend ist.
Iphone Anti-Forensik Einstellung
Der erste Schritt besteht darin, das Gerät dauerhaft auf dem neuesten Sicherheitsstand zu halten, da die meisten Angriffe bekannte, bereits geschlossene Schwachstellen ausnutzen. Die Einstellung befindet sich unter Settings → General → Software Update. Dort sollten Automatic Updates vollständig aktiviert werden, damit iOS-Updates und Sicherheitsverbesserungen ohne Verzögerung installiert werden. Ein aktuelles System reduziert die Wahrscheinlichkeit erfolgreicher Exploits erheblich, da Apple Sicherheitslücken zentral und zeitnah schließt.
Passcode Ultra
Der Gerätecode ist die wichtigste Grundlage der iOS-Sicherheitsarchitektur, weil kryptografische Schlüssel direkt an ihn gekoppelt sind. Die Einrichtung erfolgt unter Settings → Face ID & Passcode. Über Change Passcode → Passcode Options sollte ausschließlich ein Custom Alphanumeric Code gewählt werden. Numerische Standardcodes gelten im Vergleich als deutlich schwächer und sollten in einem sicherheitsorientierten Setup nicht verwendet werden. Der alphanumerische Code sollte denselben Sicherheitsstandards entsprechen, wie sie bereits im Abschnitt zu GrapheneOS definiert wurden, ausreichend lang, nicht vorhersehbar, keine einfachen Wörter oder Muster und idealerweise eine Kombination aus Groß- und Kleinbuchstaben, Zahlen sowie Sonderzeichen. Ein solcher Passcode erhöht die kryptografische Stärke des Geräts erheblich und erschwert sowohl Brute-Force-Versuche als auch physische Angriffe deutlich.
Mega Brute-Force-Schutz
Eine besonders harte Sicherheitsmaßnahme ist die automatische Datenlöschung nach mehrfach falscher Codeeingabe. Diese Funktion findet sich unter Settings → Face ID & Passcode → Erase Data und sollte aktiviert werden. Nach zehn fehlgeschlagenen Entsperrversuchen löscht das iPhone automatisch alle Daten. Diese Einstellung spielt eine wichtige Rolle im Schutz gegen wiederholte Rateversuche und erhöht die forensische Resilienz deutlich.
Lock-Screen-Zugriffe und kabelgebundene Schnittstellen minimieren
Physische Angriffe erfolgen häufig über Zubehör oder Funktionen, die im gesperrten Zustand zugänglich sind. Daher sollten unter Settings → Face ID & Passcode → Allow Access When Locked möglichst alle nicht zwingend benötigten Funktionen deaktiviert werden, beispielsweise Control Center, Wallet, Siri oder Notifications View. Zusätzlich sollte unter Settings → Privacy & Security → Wired Accessories die strengste Option gewählt werden, damit neue kabelgebundene Geräte nicht ohne ausdrückliche Bestätigung Eingaben oder Datenzugriffe ausführen können. Dadurch wird die Angriffsfläche über physische Schnittstellen deutlich reduziert.
Stolen Device Protection aktivieren
Um Szenarien abzusichern, in denen ein Gerät zusammen mit dem Entsperrcode kompromittiert wird, sollte Stolen Device Protection aktiviert werden. Der Pfad lautet Settings → Privacy & Security → Stolen Device Protection. Diese Funktion erzwingt zusätzliche Sicherheitsprüfungen und zeitliche Verzögerungen bei besonders sensiblen Kontoeinstellungen, wodurch ein sofortiger Zugriff auf sicherheitskritische Funktionen erschwert wird.
Lockdown Mode als maximale Systemhärtung
Für ein maximal abgesichertes Setup kann der Lockdown Mode aktiviert werden. Die Einstellung befindet sich unter Settings → Privacy & Security → Lockdown Mode. Dieser Modus reduziert bewusst bestimmte Funktionen und Technologien, um potenzielle Angriffsflächen zu verkleinern, beispielsweise im Bereich Webinhalte, Nachrichtenanhänge oder Konfigurationsprofile. Der Lockdown Mode ist speziell für erhöhte Bedrohungsszenarien konzipiert und stellt eine zusätzliche Härtungsebene dar.
BFU-Modus und Bedeutung von Neustarts
Ein sicherheitsrelevanter Faktor bei iOS ist der Zustand nach einem Neustart. Direkt nach dem Reboot befindet sich das Gerät im sogenannten Before First Unlock (BFU)-Status. In diesem Zustand sind zentrale kryptografische Schlüssel noch nicht geladen, wodurch viele Datenbereiche besonders stark geschützt sind. Regelmäßige Neustarts können daher aus Sicherheits- und Forensikperspektive sinnvoll sein, da das Gerät häufiger in diesen stärker abgesicherten Zustand zurückkehrt.
Apple Account und Cloud-Sicherheit
Da Cloud-Konten oft ein alternativer Angriffsweg sind, sollte auch der Apple-Account geschützt werden. Für das höchste Sicherheitsniveau sollte unter Settings → [Your Name] → iCloud → Advanced Data Protection die erweiterte Datensicherung aktiviert werden. In diesem Modus liegen die Verschlüsselungsschlüssel nur noch auf deinen vertrauenswürdigen Geräten, selbst Apple besitzt dann keinen Zugriff mehr auf die meisten iCloud-Daten. Das bedeutet aber auch, dass du selbst für die Wiederherstellung verantwortlich bist. Aus Sicherheits- und Anti-Forensik-Perspektive ist es sinnvoll, die Zahl der Trusted Devices möglichst gering zu halten. Nicht mehr vertrauenswürdige Geräte mit dem Apple Account verknüpfen als tatsächlich benötigt werden. Gleichzeitig sollte eine praktikable und sicher getestete Kontowiederherstellung vorhanden sein, damit der Verlust eines einzelnen Geräts nicht zum dauerhaften Verlust des Accounts führt. Statt viele Geräte als zweite Identifikation zu verwenden, sollte die Kontowiederherstellung über einen Recovery Key abgesichert werden. Dieser wird unter Settings → [Your Name] → Sign-In & Security → Recovery Key eingerichtet. Der Recovery Key ist ein zufällig generierter 28 Zeichen langer Recovery Key, der genutzt wird, um das Konto wiederherzustellen oder das Passwort zurückzusetzen, falls der Zugriff verloren geht. Apple weist ausdrücklich darauf hin, dass dieser Schlüssel sicher offline aufbewahrt werden muss und nicht innerhalb von iCloud gespeichert werden sollte. Ein entscheidender Bestandteil eines hochgehärteten iOS-Setups ist die Absicherung des Apple Accounts durch Security Keys (physische Sicherheitsschlüssel). Diese Funktion wird unter Settings → [Your Name] → Sign-In & Security → Two-Factor Authentication → Security Keys eingerichtet. Sobald Security Keys aktiviert sind, reicht ein abgefangener SMS-Code oder ein kompromittiertes Zweitgerät nicht mehr aus, um sich in den Apple Account einzuloggen. Für Anmeldungen auf neuen Geräten oder im Web wird zusätzlich mindestens ein registrierter Sicherheitsschlüssel benötigt. Dadurch wird das Risiko von Account-Übernahmen durch Phishing oder klassische 2FA-Bypass-Szenarien erheblich reduziert, was besonders wichtig ist, weil der Apple Account in der Praxis häufig der „leichtere“ Angriffsweg ist als das Gerät selbst.
Security Improvements
Zusätzlich zu normalen iOS-Updates bietet Apple sogenannte Security Improvements beziehungsweise Rapid Security Responses an. Diese Funktion befindet sich unter Settings → Privacy & Security → Background Security Improvements (je nach iOS-Version kann sie auch innerhalb der Automatic Updates erscheinen). Die Option Automatically Install sollte unbedingt aktiviert bleiben. Diese Sicherheitsverbesserungen ermöglichen es Apple, kritische Sicherheitsfixes unabhängig von vollständigen Systemupdates bereitzustellen. Dadurch können besonders wichtige Schwachstellen sehr schnell geschlossen werden, ohne auf ein großes iOS-Update warten zu müssen. Aus sicherheitstechnischer Sicht ist dies besonders relevant, weil Zero-Day-Schwachstellen oder neu entdeckte Exploits schnell ausgenutzt werden können. Rapid Security Responses verkleinern dieses Zeitfenster erheblich und erhöhen damit die Widerstandsfähigkeit des Geräts gegen aktuelle Angriffe. In einem gehärteten Sicherheits-Setup sollten diese automatischen Sicherheitsverbesserungen daher immer aktiviert bleiben, da sie eine zusätzliche Schutzschicht zwischen regulären Systemupdates darstellen.
iCloud-Synchronisation vollständig deaktivieren
Für ein besonders restriktives Sicherheitskonzept kann iCloud bewusst auf das absolute Minimum reduziert oder vollständig deaktiviert werden. Dies erfolgt unter Settings → [Your Name] → iCloud. Dort können alle einzelnen Kategorien wie Photos, Drive, Passwords, Notes, Messages, Mail sowie iCloud Backup deaktiviert werden. Der sicherheitstechnische Gedanke dahinter ist, dass Daten ausschließlich lokal auf dem Gerät verbleiben und nicht automatisch in die Cloud synchronisiert werden. Weniger Cloud-Synchronisation reduziert die Zahl externer Kopien und kann bestimmte Account- oder Cloud-Angriffswege verringern. Gleichzeitig entfallen dadurch jedoch auch Funktionen wie Backups und Wiederherstellung. Ob lokale Speicherung oder Ende-zu-Ende-verschlüsselte Cloud-Synchronisation sinnvoller ist, hängt vom jeweiligen Bedrohungsmodell ab.
Zugriff auf iCloud-Daten im Web deaktivieren
Ein weiterer sehr wichtiger Schritt ist das Deaktivieren des Webbrowsers-Zugriffs auf iCloud. Diese Einstellung befindet sich unter Settings → [Your Name] → iCloud → Access iCloud Data on the Web und sollte deaktiviert werden. Ist diese Funktion aktiv, können iCloud-Daten grundsätzlich auch über einen Webbrowser auf iCloud.com aufgerufen werden, was einen zusätzlichen Angriffsvektor darstellt, beispielsweise über kompromittierte Browserumgebungen oder Phishing-Szenarien. Wird diese Option deaktiviert, kann auf iCloud-Daten nur noch über vertrauenswürdige Apple-Geräte zugegriffen werden, wodurch die Angriffsfläche deutlich reduziert wird. In Kombination mit Advanced Data Protection, Security Keys und einem starken, separaten Apple-Account-Passwort entsteht dadurch ein deutlich gehärteter Cloud-Sicherheitslayer. Für ein Maximum an Sicherheit gilt deshalb = > möglichst wenig Cloud-Synchronisation aktiv lassen und Webzugriffe auf iCloud konsequent deaktivieren.
Höchste Sicherheitsstufe
Für ein wirklich maximal gehärtetes iOS-Setup gelten am Ende dieselben Grundprinzipien, die bereits bei stark abgesicherten Systemen wie GrapheneOS beschrieben wurden. Der wichtigste Sicherheitsfaktor bleibt immer der Mensch selbst. Der Geräte-Passcode sollte deshalb ausschließlich im Kopf behalten und niemals aufgeschrieben, gespeichert oder digital hinterlegt werden. Er muss den zuvor definierten Sicherheitsstandards entsprechen, also ein langer, komplexer alphanumerischer Code sein, der nicht vorhersehbar ist und ausschließlich für dieses Gerät verwendet wird. Dieser Code schützt direkt die kryptografischen Schlüssel des Geräts und stellt damit die zentrale Schutzbarriere gegen physische Zugriffe dar. Zusätzlich sollte für alle anderen Online-Konten ein anderes Sicherheitsprinzip gelten. Da solche Passwörter nicht dauerhaft merkbar sein müssen, sollten sie bewusst sehr lang und zufällig gewählt und im Apple Password Manager (iCloud Keychain) gespeichert werden. Dadurch entsteht eine klare Trennung zwischen dem Gerätecode, den nur der Nutzer kennt, und stark zufällig generierten Account-Passwörtern, die technisch geschützt verwaltet werden. Diese Trennung verhindert, dass ein kompromittiertes Passwort automatisch weitere Sicherheitsbereiche gefährdet. Damit der lange und sichere Gerätecode nicht ständig eingegeben werden muss, sollte Face ID aktiviert bleiben. Face ID erhöht im Alltag die Sicherheit, weil Nutzer dadurch nicht gezwungen sind, den Code regelmäßig sichtbar einzugeben, was das Risiko von Schulterblick-Angriffen reduziert. Gleichzeitig bleibt der starke Passcode im Hintergrund die eigentliche Sicherheitsgrundlage. Im Fall einer Gefahrensituation sollte der schnelle Sperrmechanismus genutzt werden. Durch mehrfach (5-mal) schnelles Drücken der Seitentaste erscheint der Notfallbildschirm. Wenn anschließend der Ausschalten-Regler nach rechts gewischt wird, wird Face ID sofort deaktiviert und das Gerät verlangt wieder zwingend den Passcode. Nach dem Neustart befindet sich das iPhone im BFU-Zustand (Before First Unlock), wodurch zentrale Schlüssel noch nicht geladen sind und der Schutz der Daten deutlich erhöht wird. Als zusätzliche Absicherung empfiehlt es sich außerdem, besonders sensible Apps separat zu schützen. Wichtige Anwendungen wie Messenger-Dienste, Foto-Galerien, Passwort- oder Dokumenten-Apps sollten innerhalb ihrer eigenen Einstellungen Require Face ID Authentifizierung aktivieren. Hierzu musst du einfach die App gedrückt halten und dann erscheint auch schon die Option Face Id fordern. Das Sperren einer App mit Face ID beziehungsweise Geräteauthentifizierung fügt eine zusätzliche Zugriffskontrolle auf Anwendungsebene hinzu. Dadurch wird die App nicht automatisch zu einem eigenständigen separat verschlüsselten Container mit einer vollkommen unabhängigen Schlüsselhierarchie. Zusammenfassend entsteht die höchste Sicherheitsstufe durch die Kombination aus einem ausschließlich im Kopf gespeicherten starken alphanumerischen Gerätecode, klar getrennten und zufälligen Account-Passwörtern im Passwortmanager, aktivem Face ID für den Alltag, schneller Deaktivierung biometrischer Entsperrung im Notfall sowie zusätzlichen Face-ID-Schutzebenen innerhalb sensibler Apps. Genau dieses Zusammenspiel sorgt dafür, dass sowohl physische Angriffe als auch digitale Zugriffe deutlich erschwert werden und das Gerät im Ernstfall schnell in einen maximal geschützten Zustand überführt werden kann.
Absolutes Fazit
Am Ende ist die Sache eigentlich simpel. Moderne iPhone Geräte, Samsung Galaxy S Modelle und Google Pixel Geräte sind heute so gebaut, dass sie bei richtiger Nutzung extrem schwer angreifbar sind. Wer die Regeln wirklich versteht und durchzieht, also einen langen alphanumerischen Code nutzt, ihn nur im Kopf behält, niemals irgendwo speichert, keine unnötigen Cloud Wege offen lässt und das Gerät bewusst im sicheren Zustand hält, bringt das ganze Sicherheitsniveau auf ein völlig anderes Level. Diese Geräte arbeiten mit starker Hardware Security, isolierter Schlüsselverwaltung und moderner hardwaregestützter Dateisystem- und Datenverschlüsselung. Solange das Gerät im BFU Zustand bleibt und der Code nicht bekannt ist, liegen die Daten kryptografisch abgesichert da. Befindet sich ein aktuelles und vollständig gepatchtes Gerät im BFU-Zustand und wird es durch einen starken Gerätecode geschützt, sind viele direkte Zugriffsmöglichkeiten erheblich eingeschränkt. Ein erfolgreicher Angriff müsste deshalb typischerweise eine Schwachstelle in einer anderen Komponente der Sicherheitsarchitektur ausnutzen, beispielsweise in der Bootkette, im Betriebssystem, in Treibern, in sicherer Firmware oder in der Schlüsselverwaltung. Ein direkter mathematischer Angriff auf moderne Verschlüsselungsalgorithmen wie AES ist dagegen normalerweise nicht der praktikable Angriffsweg. Ein langer, zufällig gewählter Gerätecode kann den erforderlichen Suchraum für Passcode-Angriffe drastisch vergrößern. Seine tatsächliche Widerstandsfähigkeit hängt zusätzlich davon ab, ob hardwareseitiges Rate-Limiting und die übrigen Sicherheitsmechanismen des Geräts wirksam bleiben. Der eigentliche Punkt ist deshalb nicht irgendein Forensik Tool, sondern die Disziplin des Nutzers. Wer diese Sicherheitsregeln versteht und konsequent lebt, verschiebt die Realität so weit, dass Angriffe extrem aufwendig, teuer und in den meisten Fällen unpraktikabel werden. Moderne Geräte geben dir die Werkzeuge, aber erst wenn du sie richtig nutzt, wird daraus echte Kontrolle über deine eigenen Daten.
Passwort-Check
Im Zusammenhang mit den zuvor beschriebenen Sicherheitskonzepten für iPhone Geräte, Samsung Galaxy S Modelle und Google Pixel Geräte spielt die Stärke des verwendeten Passworts beziehungsweise Gerätecodes eine zentrale Rolle, da die gesamte Verschlüsselungsarchitektur letztlich von der Qualität dieses Geheimnisses abhängt. Um ein besseres Verständnis dafür zu entwickeln, wie stark ein Passwort tatsächlich sein sollte und welche Faktoren die Sicherheit maßgeblich beeinflussen, kann ein Passwortstärke Check hilfreich sein. Dabei wird anhand von Kriterien wie Länge, Zeichenvielfalt sowie typischen Schwächen wie Wiederholungen, einfachen Mustern oder Sequenzen analysiert, wie widerstandsfähig ein Passwort gegenüber Rateversuchen oder automatisierten Angriffen ist. Das Ergebnis wird in Form eines Scores von 0 bis 100 dargestellt und ergänzt durch konkrete Hinweise, wie sich die Sicherheit weiter verbessern lässt. Für maximale Sicherheit ist dabei entscheidend, dass eingegebene Passwörter nicht gespeichert, übertragen oder protokolliert werden. Idealerweise erfolgt die Analyse vollständig lokal im Browser. Zusätzlich schafft eine Open Source Umsetzung Transparenz, da der zugrunde liegende Code öffentlich überprüfbar ist und technisch nachvollzogen werden kann, wie die Bewertung funktioniert. Ein solcher Passwortcheck dient somit nicht dem Speichern realer Zugangsdaten, sondern als Lernwerkzeug, um ein Gefühl dafür zu entwickeln, wie ein wirklich starker alphanumerischer Code aussehen muss, der den zuvor beschriebenen Sicherheitsstandards entspricht und die Verschlüsselung moderner Geräte optimal unterstützt.
Brute-Force Video
In dem folgenden Video erhaltet ihr einen kurzen Einblick in meine selbst programmierte Webseite, die ich mit Node.js, JavaScript, SQLite3, HTML und CSS entwickelt habe. Das Video zeigt ausschließlich den Test eines Brute-Force-Angriffs. Dieser wird ausschließlich auf meiner eigenen Webseite und mit selbst erstellten beziehungsweise frei erfundenen Testdaten durchgeführt. Der Test findet somit nur innerhalb meiner eigenen Entwicklungsumgebung und zu eigenen Testzwecken statt. Im Video erkläre ich meinem Freund Marco die Vorgehensweise und zeige ihm Schritt für Schritt, wie der Test durchgeführt wird.